
SFTP z kluczami SSH
Loguj się na serwery SFTP hasłem, plikiem klucza prywatnego (z hasłem klucza lub bez) albo kluczami z agenta SSH.
Na tej stronie Sekcji: 4
Serwery SFTP akceptują trzy sposoby logowania. Wybierz jeden w Opcje › Uwierzytelnianie w arkuszu Połącz z serwerem albo przy edycji zapisanego serwera.
| Uwierzytelnianie | Czego używa DockDuck | Co jest zapisywane |
|---|---|---|
| Hasło | Hasła konta. | Hasło, w pęku kluczy. |
| Klucz SSH | Pliku klucza prywatnego na Macu i jego hasła klucza, jeśli je ma. | Ścieżka klucza przy serwerze, a hasło klucza w pęku kluczy. |
| Agent | Kluczy załadowanych w Twoim agencie SSH. | Nic. Żadne hasło nie jest zapisywane. |
Nowe serwery SFTP zaczynają od metody ustawionej w Ustawienia › Serwery › Domyślne uwierzytelnianie SFTP.
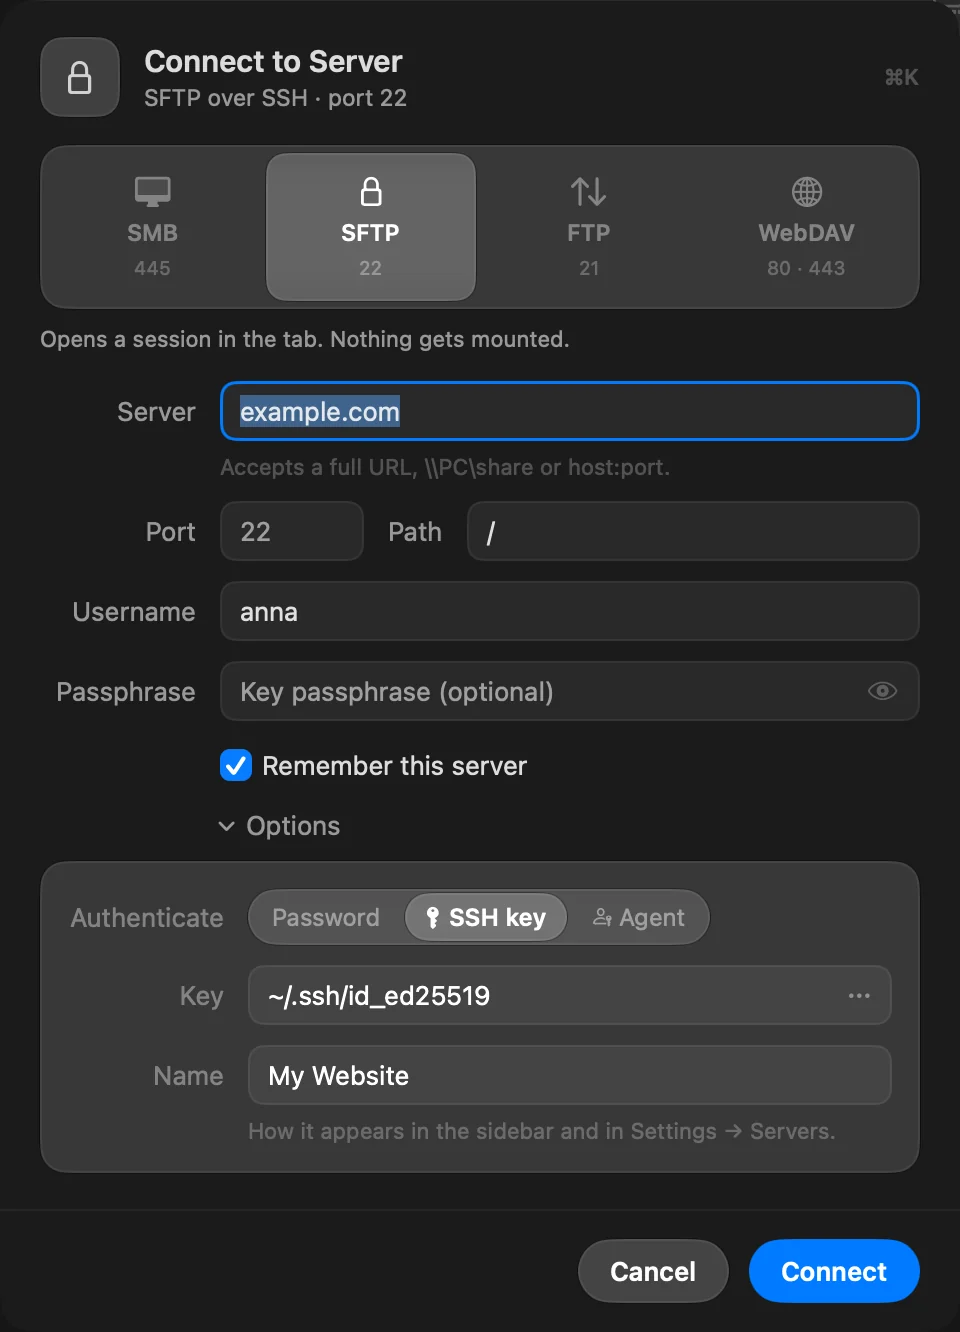
Zaloguj się plikiem klucza
- W arkuszu Połącz z serwerem wybierz SFTP, a potem otwórz Opcje.
- Ustaw Uwierzytelnianie na Klucz SSH.
- W polu Klucz wpisz ścieżkę swojego klucza prywatnego (na przykład
~/.ssh/id_ed25519) albo kliknij przycisk …, aby go wybrać. Wybieracz otwiera się w~/.sshi pokazuje ukryte pliki. - Jeśli klucz ma hasło, wpisz je w Hasło klucza. Zostaw puste, jeśli klucz go nie ma.
Obsługiwane pliki kluczy
| Typ klucza | Formaty |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), z hasłem klucza lub bez |
| RSA | OpenSSH, z hasłem klucza lub bez |
| ECDSA (P-256, P-384, P-521) | OpenSSH, z hasłem klucza lub bez; także starszy format BEGIN EC PRIVATE KEY bez hasła klucza |
Klucze RSA podpisują najpierw przez SHA-512, więc działają też na serwerach, które odrzucają starsze podpisy RSA z SHA-1.
ssh-keygen -t ed25519 -C "you@example.com"Zaloguj się agentem SSH
Ustaw Uwierzytelnianie na Agent. DockDuck prosi agenta o jego klucze i oferuje je serwerowi po jednym, z maksymalnie sześcioma próbami. Nie ma pola hasła ani hasła klucza: podpisuje agent.
DockDuck znajduje agenta tak samo jak ssh:
- Jeśli
~/.ssh/configustawiaIdentityAgent, DockDuck używa tego gniazda. Tak zwykle konfiguruje się agentów z menedżerów haseł. - W przeciwnym razie używa agenta z
SSH_AUTH_SOCK. IdentityAgent nonewyłącza agenta.
Agent może przechowywać klucze Ed25519, ECDSA (P-256, P-384, P-521) i RSA.
ssh-add ~/.ssh/id_ed25519Hasła, o które serwer pyta tylko interaktywnie
Niektóre serwery przyjmują hasło tylko przez interaktywny monit, a nie jako zwykłe hasło. DockDuck nie może odpowiedzieć na ten monit, a serwer zgłasza to samo odrzucenie co przy błędnym haśle. Jeśli masz pewność, że nazwa użytkownika i hasło są poprawne, zaloguj się kluczem SSH.
Błędy, które możesz zobaczyć
| Komunikat | Co zrobić |
|---|---|
| Nie można odczytać klucza SSH w ścieżce | Sprawdź ścieżkę albo wybierz plik klucza ponownie. |
| Nie udało się odczytać tego klucza SSH. | Złe hasło klucza albo nieobsługiwany typ klucza. Obsługiwane są klucze Ed25519, ECDSA i RSA w formacie OpenSSH. |
| Serwer odrzucił dane logowania. | Sprawdź nazwę użytkownika i czy ten klucz jest autoryzowany na serwerze. |
| Agent SSH nie ma żadnych kluczy. | Dodaj klucz przez ssh-add albo użyj hasła lub pliku klucza. Kliknij Użyj hasła, aby przełączyć. |
Więcej w Rozwiązywanie problemów z połączeniami z serwerami.
Dziękujemy, to pomaga nam ulepszyć tę stronę.