
SFTP med SSH-nøgler
Log ind på SFTP-servere med en adgangskode, en privat nøglefil (med eller uden adgangssætning) eller nøglerne i din SSH-agent.
På denne side 4 afsnit
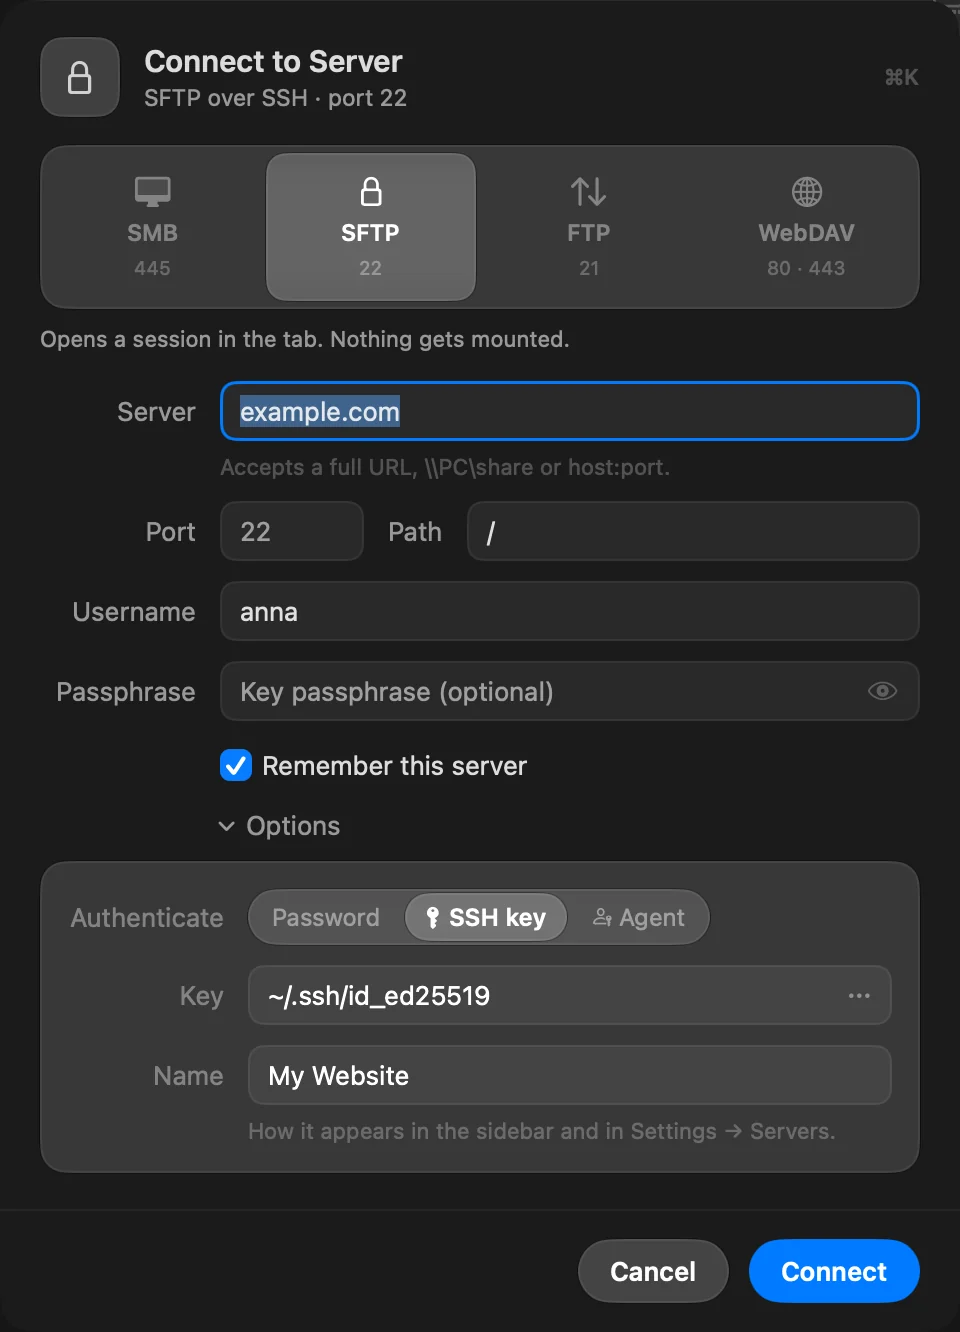
SFTP-servere accepterer tre måder at logge ind på. Vælg en under Valgmuligheder › Godkend i arket Opret forbindelse til server eller når du redigerer en gemt server.
| Godkend | Hvad DockDuck bruger | Hvad der gemmes |
|---|---|---|
| Adgangskode | Kontoens adgangskode. | Adgangskoden, i Nøglering. |
| SSH-nøgle | En privat nøglefil på din Mac og dens adgangssætning, hvis den har en. | Nøglens sti sammen med serveren og adgangssætningen i Nøglering. |
| Agent | De nøgler, der er indlæst i din SSH-agent. | Intet. Ingen adgangskode gemmes. |
Nye SFTP-servere starter med den metode, der er indstillet i Indstillinger › Servere › Standard SFTP-godkendelse.
Log ind med en nøglefil
- I arket Opret forbindelse til server skal du vælge SFTP og derefter åbne Valgmuligheder.
- Sæt Godkend til SSH-nøgle.
- I Nøgle skal du skrive stien til din private nøgle (for eksempel
~/.ssh/id_ed25519) eller klikke på knappen … for at vælge den. Vælgeren åbner i~/.sshog viser skjulte filer. - Hvis nøglen har en adgangssætning, skal du skrive den i Adgangssætning. Lad den være tom, hvis nøglen ikke har nogen.
Understøttede nøglefiler
| Nøgletype | Formater |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), med eller uden adgangssætning |
| RSA | OpenSSH, med eller uden adgangssætning |
| ECDSA (P-256, P-384, P-521) | OpenSSH, med eller uden adgangssætning. Også det ældre format BEGIN EC PRIVATE KEY uden adgangssætning |
RSA-nøgler signerer først med SHA-512, så de også virker på servere, der afviser de ældre SHA-1 RSA-signaturer.
ssh-keygen -t ed25519 -C "you@example.com"Log ind med din SSH-agent
Sæt Godkend til Agent. DockDuck beder agenten om dens nøgler og tilbyder dem til serveren én ad gangen, med op til seks forsøg. Der er intet felt til adgangskode eller adgangssætning: agenten står for signeringen.
DockDuck finder agenten på samme måde som ssh:
- Hvis
~/.ssh/configindstillerIdentityAgent, bruger DockDuck den socket. Sådan er agenter fra adgangskodeadministratorer normalt sat op. - Ellers bruger det agenten i
SSH_AUTH_SOCK. IdentityAgent noneslår agenten fra.
Agenten kan rumme Ed25519-, ECDSA- (P-256, P-384, P-521) og RSA-nøgler.
ssh-add ~/.ssh/id_ed25519Adgangskoder, serveren kun spørger om interaktivt
Nogle servere accepterer kun en adgangskode gennem en interaktiv prompt, ikke som en almindelig adgangskode. DockDuck kan ikke besvare den prompt, og serveren melder den samme afvisning som ved en forkert adgangskode. Hvis du er sikker på, at brugernavnet og adgangskoden er rigtige, skal du i stedet logge ind med en SSH-nøgle.
Fejl, du kan se
| Meddelelse | Hvad du skal gøre |
|---|---|
| Can’t read the SSH key at stien | Tjek stien, eller vælg nøglefilen igen. |
| Kunne ikke læse den SSH-nøgle. | Forkert adgangssætning eller en nøgletype, der ikke understøttes. Ed25519-, ECDSA- og RSA-nøgler i OpenSSH-format understøttes. |
| Serveren afviste loginoplysningerne. | Tjek brugernavnet, og at denne nøgle er autoriseret på serveren. |
| SSH-agenten har ingen nøgler at tilbyde. | Tilføj din nøgle med ssh-add, eller brug en adgangskode eller en nøglefil. Klik på Brug adgangskode for at skifte. |
Mere i Fejlfind serverforbindelser.
Tak, det hjælper os med at forbedre siden.