
SFTP với khóa SSH
Đăng nhập vào máy chủ SFTP bằng mật khẩu, tệp khóa riêng (có hoặc không có cụm mật khẩu) hoặc các khóa trong SSH agent của bạn.
Trên trang này 4 phần
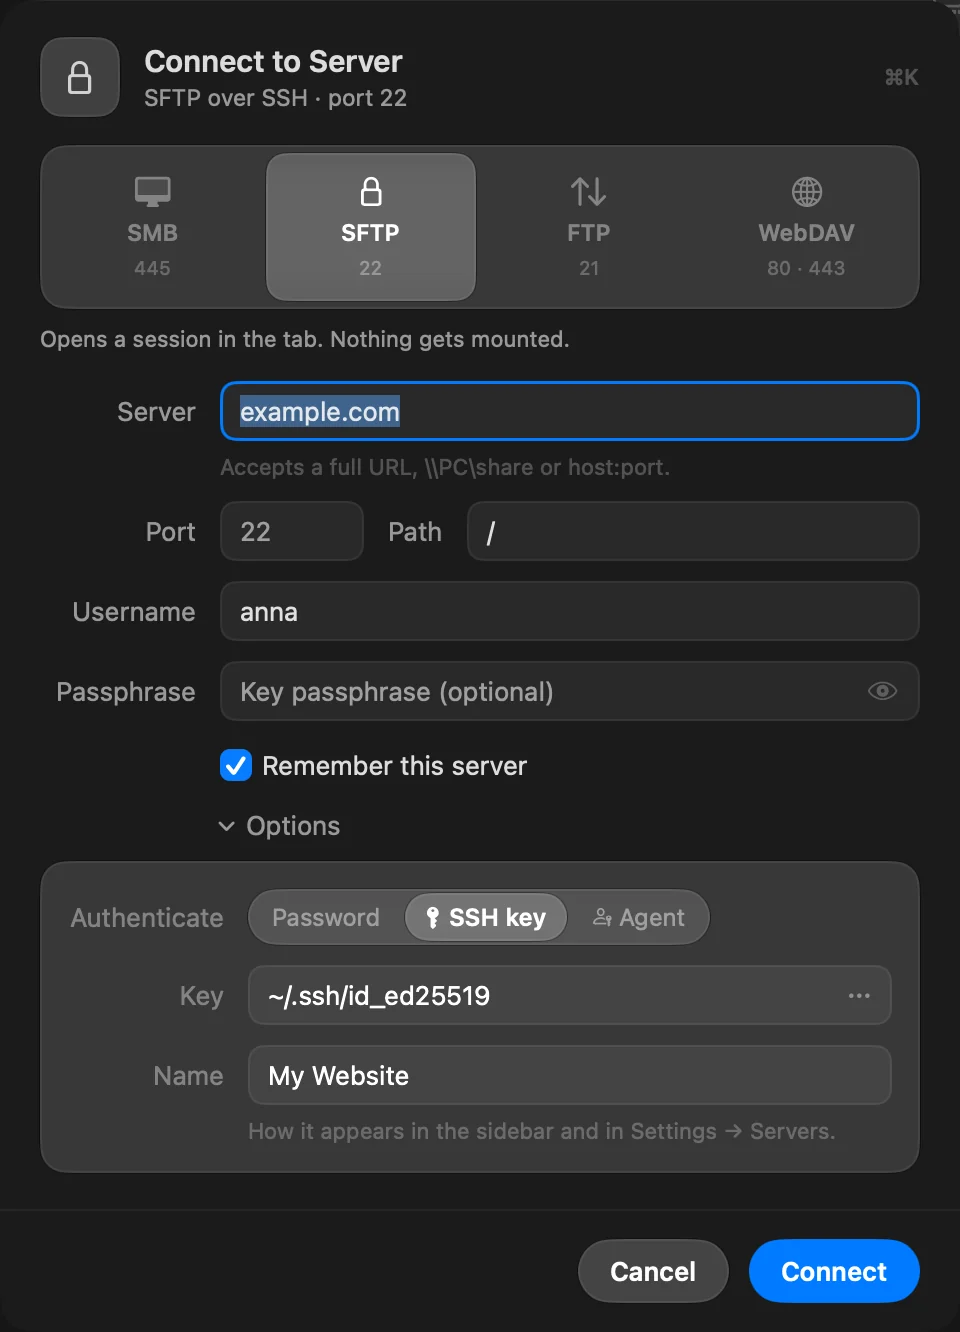
Máy chủ SFTP chấp nhận ba cách đăng nhập. Chọn một cách trong Tùy chọn › Xác thực ở bảng Kết nối tới Máy chủ, hoặc khi bạn sửa một máy chủ đã lưu.
| Xác thực | DockDuck dùng gì | Lưu gì |
|---|---|---|
| Mật khẩu | Mật khẩu của tài khoản. | Mật khẩu, trong Keychain. |
| Khóa SSH | Một tệp khóa riêng trên máy Mac của bạn, và cụm mật khẩu của nó nếu có. | Đường dẫn của khóa cùng với máy chủ, và cụm mật khẩu trong Keychain. |
| Agent | Các khóa được nạp trong SSH agent của bạn. | Không gì cả. Không lưu mật khẩu nào. |
Máy chủ SFTP mới bắt đầu với phương thức đặt trong Cài đặt › Máy chủ › Xác thực SFTP mặc định.
Đăng nhập bằng tệp khóa
- Trong bảng Kết nối tới Máy chủ, chọn SFTP, rồi mở Tùy chọn.
- Đặt Xác thực thành Khóa SSH.
- Ở Khóa, gõ đường dẫn của khóa riêng của bạn (ví dụ
~/.ssh/id_ed25519), hoặc nhấp nút … để chọn. Hộp chọn mở trong~/.sshvà hiển thị tệp ẩn. - Nếu khóa có cụm mật khẩu, gõ nó vào Cụm mật khẩu. Để trống nếu khóa không có.
Các tệp khóa được hỗ trợ
| Loại khóa | Định dạng |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), có hoặc không có cụm mật khẩu |
| RSA | OpenSSH, có hoặc không có cụm mật khẩu |
| ECDSA (P-256, P-384, P-521) | OpenSSH, có hoặc không có cụm mật khẩu; cũng hỗ trợ định dạng cũ BEGIN EC PRIVATE KEY không có cụm mật khẩu |
Khóa RSA ký bằng SHA-512 trước, nên chúng cũng hoạt động trên các máy chủ từ chối chữ ký RSA SHA-1 cũ hơn.
ssh-keygen -t ed25519 -C "you@example.com"Đăng nhập bằng SSH agent
Đặt Xác thực thành Agent. DockDuck hỏi agent các khóa của nó và đưa chúng cho máy chủ lần lượt từng khóa, tối đa sáu lần thử. Không có ô mật khẩu hay cụm mật khẩu: agent thực hiện việc ký.
DockDuck tìm agent theo cách giống ssh:
- Nếu
~/.ssh/configđặtIdentityAgent, DockDuck dùng socket đó. Đây là cách các agent từ trình quản lý mật khẩu thường được thiết lập. - Nếu không, nó dùng agent trong
SSH_AUTH_SOCK. IdentityAgent nonetắt agent.
Agent có thể giữ khóa Ed25519, ECDSA (P-256, P-384, P-521) và RSA.
ssh-add ~/.ssh/id_ed25519Mật khẩu mà máy chủ chỉ hỏi theo kiểu tương tác
Một số máy chủ chỉ chấp nhận mật khẩu qua lời nhắc tương tác, không phải dạng mật khẩu thông thường. DockDuck không thể trả lời lời nhắc đó, và máy chủ báo cùng một lỗi từ chối như khi sai mật khẩu. Nếu bạn chắc tên người dùng và mật khẩu đúng, hãy đăng nhập bằng khóa SSH thay thế.
Các lỗi bạn có thể gặp
| Thông báo | Cách xử lý |
|---|---|
| Không thể đọc khóa SSH tại đường dẫn | Kiểm tra đường dẫn, hoặc chọn lại tệp khóa. |
| Không thể đọc khóa SSH đó. | Sai cụm mật khẩu, hoặc loại khóa không được hỗ trợ. Khóa Ed25519, ECDSA và RSA ở định dạng OpenSSH được hỗ trợ. |
| Máy chủ đã từ chối thông tin xác thực. | Kiểm tra tên người dùng và khóa này đã được ủy quyền trên máy chủ. |
| Agent SSH không có khóa nào để cung cấp. | Thêm khóa của bạn bằng ssh-add, hoặc dùng mật khẩu hoặc tệp khóa. Nhấp Dùng mật khẩu để chuyển. |
Xem thêm trong Khắc phục sự cố kết nối máy chủ.
Cảm ơn bạn, điều này giúp chúng tôi cải thiện trang.