
SFTP med SSH-nøkler
Logg på SFTP-tjenere med et passord, en privat nøkkelfil (med eller uten passordfrase) eller nøklene i SSH-agenten din.
På denne siden 4 avsnitt
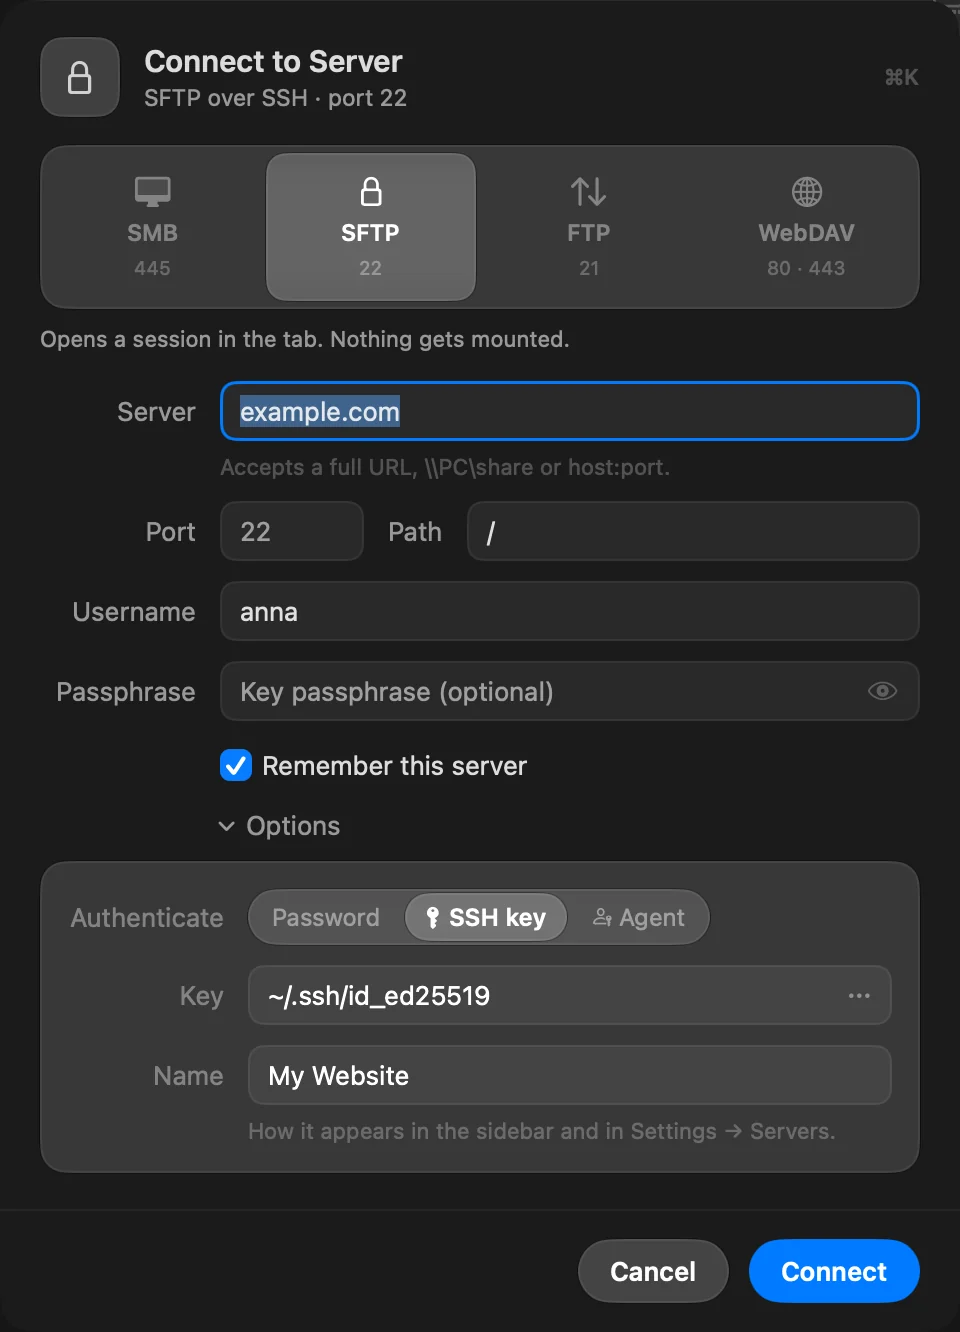
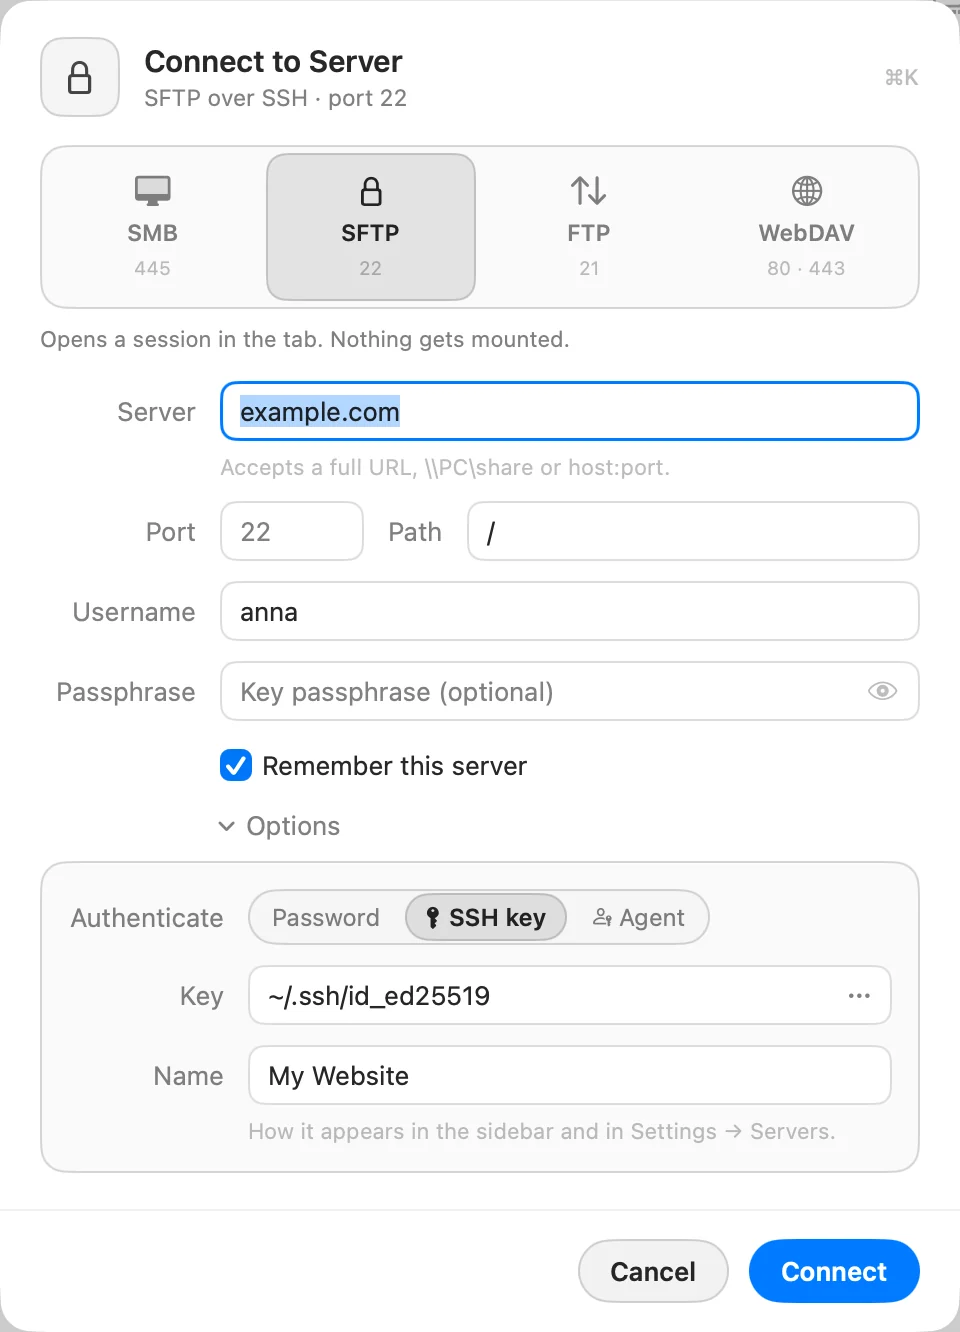
SFTP-tjenere godtar tre måter å logge på. Velg en under Valg › Autentisering i arket Koble til tjener, eller når du redigerer en arkivert tjener.
| Autentisering | Hva DockDuck bruker | Hva som lagres |
|---|---|---|
| Passord | Passordet til kontoen. | Passordet, i nøkkelringen. |
| SSH-nøkkel | En privat nøkkelfil på Macen din, og passordfrasen hvis den har en. | Banen til nøkkelen sammen med tjeneren, og passordfrasen i nøkkelringen. |
| Agent | Nøklene som er lastet i SSH-agenten din. | Ingenting. Ikke noe passord lagres. |
Nye SFTP-tjenere starter med metoden som er satt i Innstillinger › Tjenere › Standard SFTP-autentisering.
Logg på med en nøkkelfil
- I arket Koble til tjener velger du SFTP, og åpner deretter Valg.
- Sett Autentisering til SSH-nøkkel.
- I Nøkkel skriver du banen til den private nøkkelen din (for eksempel
~/.ssh/id_ed25519), eller klikker på …-knappen for å velge den. Velgeren åpnes i~/.sshog viser skjulte filer. - Hvis nøkkelen har en passordfrase, skriver du den i Passordfrase. La den stå tom hvis nøkkelen ikke har noen.
Støttede nøkkelfiler
| Nøkkeltype | Formater |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), med eller uten passordfrase |
| RSA | OpenSSH, med eller uten passordfrase |
| ECDSA (P-256, P-384, P-521) | OpenSSH, med eller uten passordfrase. Også det eldre formatet BEGIN EC PRIVATE KEY uten passordfrase |
RSA-nøkler signerer med SHA-512 først, så de fungerer også på tjenere som avviser de eldre SHA-1 RSA-signaturene.
ssh-keygen -t ed25519 -C "you@example.com"Logg på med SSH-agenten din
Sett Autentisering til Agent. DockDuck ber agenten om nøklene sine og tilbyr dem til tjeneren én om gangen, med opptil seks forsøk. Det er ikke noe felt for passord eller passordfrase: agenten står for signeringen.
DockDuck finner agenten på samme måte som ssh gjør:
- Hvis
~/.ssh/configsetterIdentityAgent, bruker DockDuck den socketen. Slik er agenter fra passordbehandlere vanligvis satt opp. - Ellers bruker det agenten i
SSH_AUTH_SOCK. IdentityAgent noneslår agenten av.
Agenten kan inneholde Ed25519-, ECDSA- (P-256, P-384, P-521) og RSA-nøkler.
ssh-add ~/.ssh/id_ed25519Passord tjeneren bare spør om interaktivt
Noen tjenere godtar et passord bare gjennom en interaktiv forespørsel, ikke som et vanlig passord. DockDuck kan ikke svare på den forespørselen, og tjeneren melder den samme avvisningen som for et feil passord. Hvis du er sikker på at brukernavnet og passordet er riktige, logger du i stedet på med en SSH-nøkkel.
Feil du kan se
| Melding | Hva du kan gjøre |
|---|---|
| Kan ikke lese SSH-nøkkelen i banen | Sjekk banen, eller velg nøkkelfilen på nytt. |
| Kunne ikke lese SSH-nøkkelen. | Feil passordfrase, eller en nøkkeltype som ikke støttes. Ed25519-, ECDSA- og RSA-nøkler i OpenSSH-format støttes. |
| Tjeneren avviste påloggingsinformasjonen. | Sjekk brukernavnet og at denne nøkkelen er godkjent på tjeneren. |
| SSH-agenten har ingen nøkler å tilby. | Legg til nøkkelen din med ssh-add, eller bruk et passord eller en nøkkelfil. Klikk på Bruk passord for å bytte. |
Mer i Feilsøk tjenertilkoblinger.
Takk, det hjelper oss å forbedre siden.