
SFTP met SSH-sleutels
Log in op SFTP-servers met een wachtwoord, een bestand met een privésleutel (met of zonder wachtwoordzin) of de sleutels in je SSH-agent.
Op deze pagina 4 secties
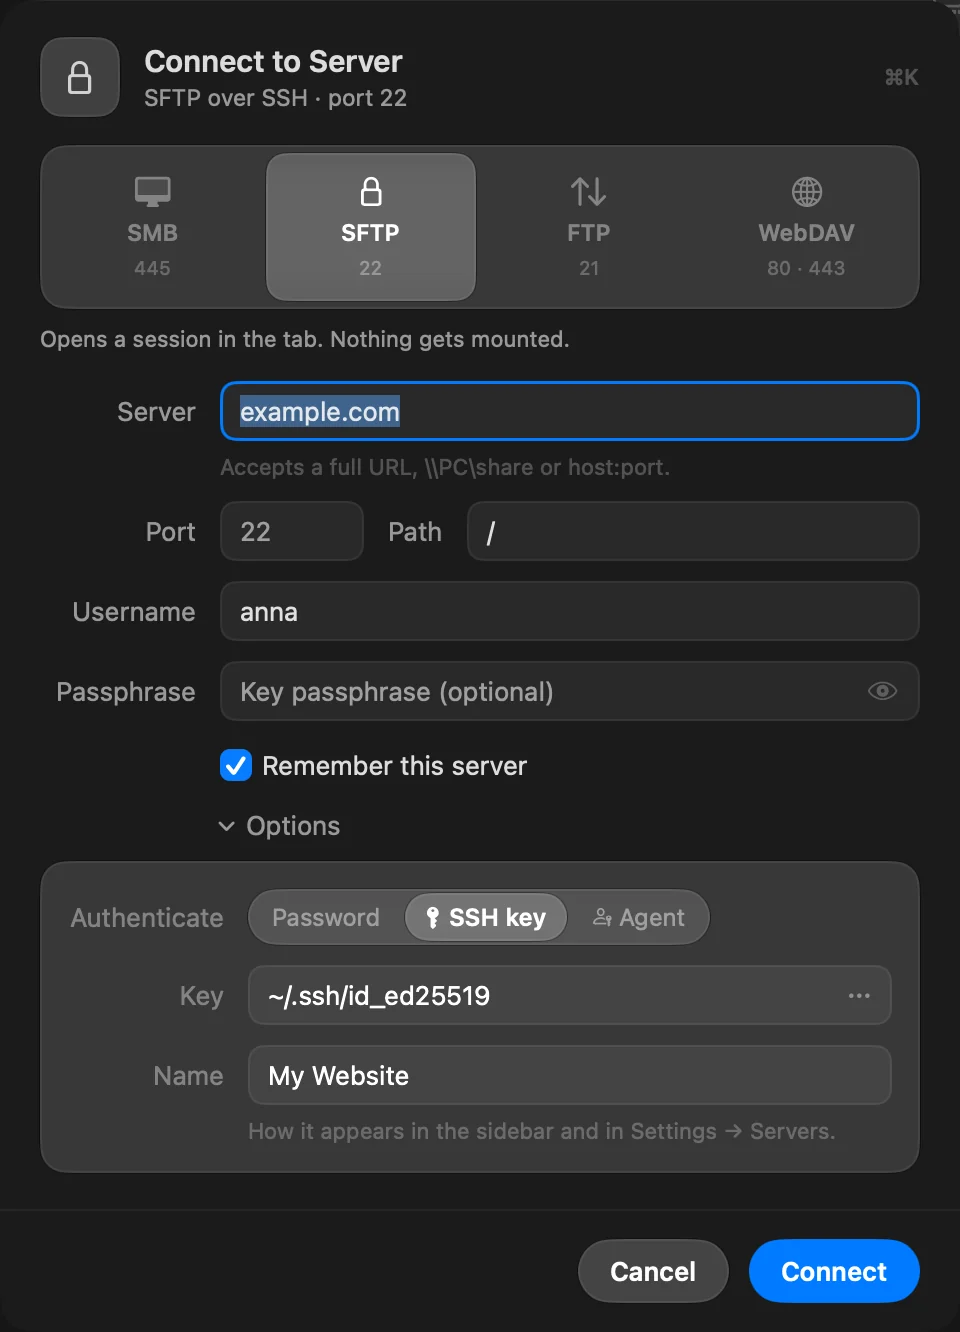
SFTP-servers accepteren drie manieren om in te loggen. Kies er een onder Opties › Verifiëren in het venster Verbind met server, of als je een bewaarde server bewerkt.
| Verifiëren | Wat DockDuck gebruikt | Wat wordt bewaard |
|---|---|---|
| Wachtwoord | Het wachtwoord van het account. | Het wachtwoord, in de sleutelhanger. |
| SSH-sleutel | Een bestand met een privésleutel op je Mac, en de wachtwoordzin ervan als die er is. | Het pad van de sleutel bij de server, en de wachtwoordzin in de sleutelhanger. |
| Agent | De sleutels die in je SSH-agent zijn geladen. | Niets. Er wordt geen wachtwoord bewaard. |
Nieuwe SFTP-servers beginnen met de methode die is ingesteld bij Instellingen › Servers › Standaard SFTP-authenticatie.
Inloggen met een sleutelbestand
- Kies in het venster Verbind met server SFTP en open dan Opties.
- Zet Verifiëren op SSH-sleutel.
- Typ bij Sleutel het pad van je privésleutel (bijvoorbeeld
~/.ssh/id_ed25519), of klik op de knop … om hem te kiezen. De keuzelijst opent in~/.sshen toont verborgen bestanden. - Als de sleutel een wachtwoordzin heeft, typ je die bij Wachtwoordzin. Laat het leeg als de sleutel er geen heeft.
Ondersteunde sleutelbestanden
| Sleuteltype | Indelingen |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), met of zonder wachtwoordzin |
| RSA | OpenSSH, met of zonder wachtwoordzin |
| ECDSA (P-256, P-384, P-521) | OpenSSH, met of zonder wachtwoordzin; ook de oudere indeling BEGIN EC PRIVATE KEY zonder wachtwoordzin |
RSA-sleutels ondertekenen eerst met SHA-512, zodat ze ook werken op servers die de oudere SHA-1 RSA-handtekeningen weigeren.
ssh-keygen -t ed25519 -C "you@example.com"Inloggen met je SSH-agent
Zet Verifiëren op Agent. DockDuck vraagt de agent om zijn sleutels en biedt ze een voor een aan de server aan, met maximaal zes pogingen. Er is geen veld voor wachtwoord of wachtwoordzin: de agent doet het ondertekenen.
DockDuck vindt de agent op dezelfde manier als ssh:
- Als
~/.ssh/configIdentityAgentinstelt, gebruikt DockDuck die socket. Zo worden agents van wachtwoordbeheerders meestal ingesteld. - Anders gebruikt het de agent in
SSH_AUTH_SOCK. IdentityAgent nonezet de agent uit.
De agent kan Ed25519-, ECDSA- (P-256, P-384, P-521) en RSA-sleutels bevatten.
ssh-add ~/.ssh/id_ed25519Wachtwoorden waar de server alleen interactief om vraagt
Sommige servers accepteren een wachtwoord alleen via een interactieve prompt, niet als gewoon wachtwoord. DockDuck kan die prompt niet beantwoorden, en de server meldt dezelfde weigering als bij een fout wachtwoord. Als je zeker weet dat de gebruikersnaam en het wachtwoord juist zijn, log dan in met een SSH-sleutel.
Fouten die je kunt zien
| Bericht | Wat je kunt doen |
|---|---|
| Kan de SSH-sleutel op het pad niet lezen | Controleer het pad, of kies het sleutelbestand opnieuw. |
| Kon die SSH-sleutel niet lezen. | Verkeerde wachtwoordzin, of een niet-ondersteund sleuteltype. Ed25519-, ECDSA- en RSA-sleutels in OpenSSH-indeling worden ondersteund. |
| De server heeft de inloggegevens geweigerd. | Controleer de gebruikersnaam en of deze sleutel op de server is geautoriseerd. |
| De SSH-agent heeft geen sleutels om aan te bieden. | Voeg je sleutel toe met ssh-add, of gebruik een wachtwoord of een sleutelbestand. Klik op Wachtwoord gebruiken om te wisselen. |
Meer in Serververbindingen oplossen.
Bedankt, dat helpt ons deze pagina te verbeteren.