
SFTP con chiavi SSH
Accedi ai server SFTP con una password, un file di chiave privata (con o senza passphrase) oppure le chiavi del tuo agente SSH.
In questa pagina 4 sezioni
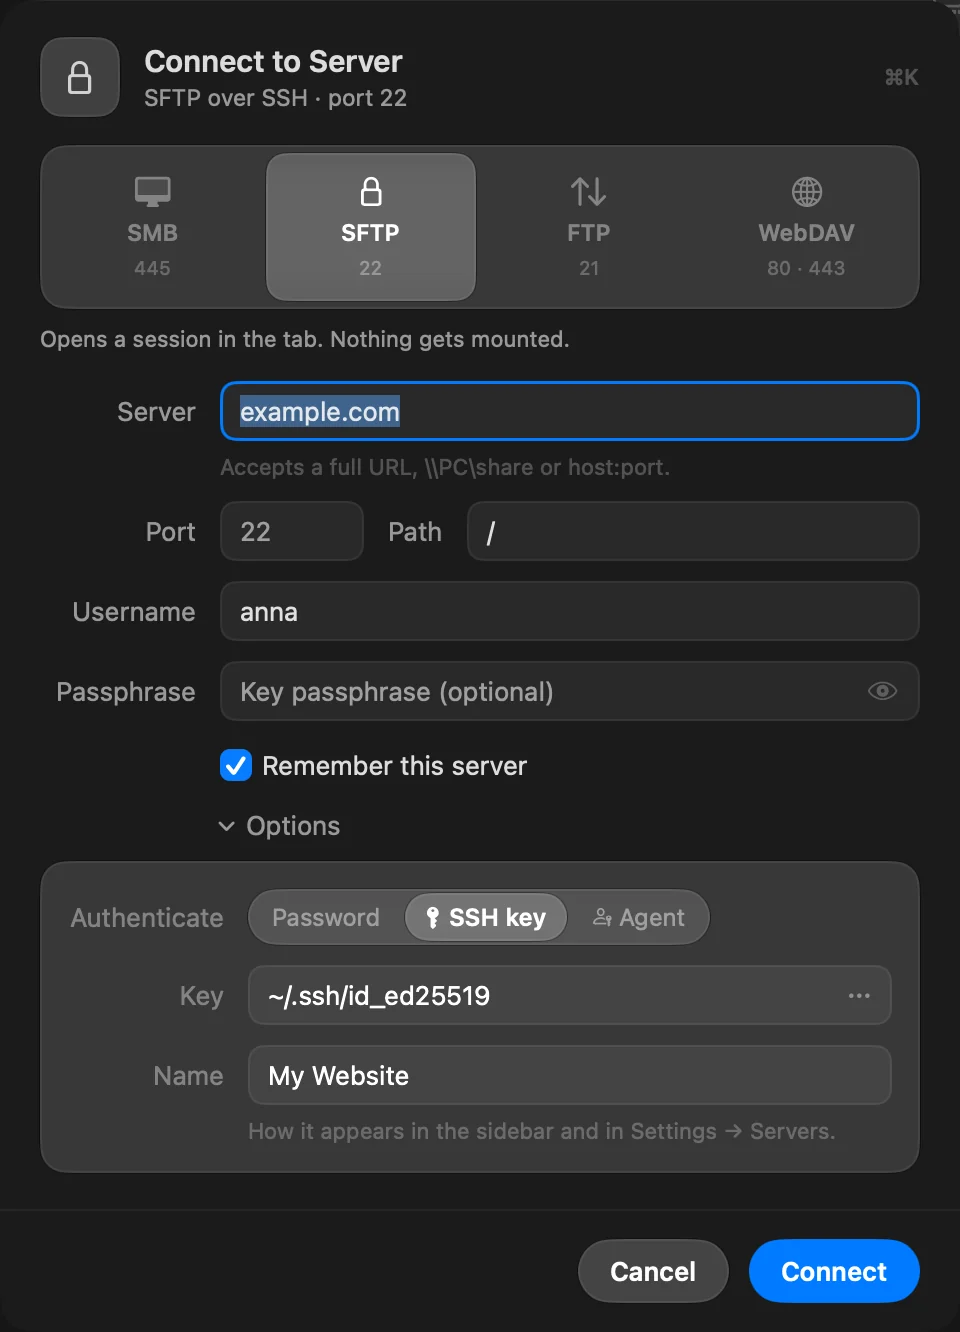
I server SFTP accettano tre modi per accedere. Scegline uno sotto Opzioni › Autenticazione nel pannello Connessione al server, oppure quando modifichi un server salvato.
| Autenticazione | Cosa usa DockDuck | Cosa viene memorizzato |
|---|---|---|
| Password | La password dell’account. | La password, nel portachiavi. |
| Chiave SSH | Un file di chiave privata sul tuo Mac, e la sua passphrase se ne ha una. | Il percorso della chiave insieme al server, e la passphrase nel portachiavi. |
| Agente | Le chiavi caricate nel tuo agente SSH. | Niente. Nessuna password viene memorizzata. |
I nuovi server SFTP partono con il metodo impostato in Impostazioni › Server › Autenticazione SFTP predefinita.
Accedere con un file di chiave
- Nel pannello Connessione al server, scegli SFTP, poi apri Opzioni.
- Imposta Autenticazione su Chiave SSH.
- In Chiave, digita il percorso della tua chiave privata (ad esempio
~/.ssh/id_ed25519), oppure fai clic sul pulsante … per sceglierla. Il selettore si apre in~/.sshe mostra i file nascosti. - Se la chiave ha una passphrase, digitala in Passphrase. Lasciala vuota se la chiave non ne ha.
File di chiave supportati
| Tipo di chiave | Formati |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), con o senza passphrase |
| RSA | OpenSSH, con o senza passphrase |
| ECDSA (P-256, P-384, P-521) | OpenSSH, con o senza passphrase; anche il vecchio formato BEGIN EC PRIVATE KEY senza passphrase |
Le chiavi RSA firmano prima con SHA-512, quindi funzionano anche sui server che rifiutano le vecchie firme RSA con SHA-1.
ssh-keygen -t ed25519 -C "you@example.com"Accedere con il tuo agente SSH
Imposta Autenticazione su Agente. DockDuck chiede all’agente le sue chiavi e le offre al server una alla volta, con fino a sei tentativi. Non c’è un campo per password o passphrase: è l’agente a firmare.
DockDuck trova l’agente nello stesso modo di ssh:
- Se
~/.ssh/configimpostaIdentityAgent, DockDuck usa quel socket. È così che di solito vengono configurati gli agenti dei gestori di password. - Altrimenti usa l’agente in
SSH_AUTH_SOCK. IdentityAgent nonedisattiva l’agente.
L’agente può contenere chiavi Ed25519, ECDSA (P-256, P-384, P-521) e RSA.
ssh-add ~/.ssh/id_ed25519Password che il server chiede solo in modo interattivo
Alcuni server accettano una password solo tramite una richiesta interattiva, non come semplice password. DockDuck non può rispondere a quella richiesta, e il server segnala lo stesso rifiuto di una password sbagliata. Se sei sicuro che il nome utente e la password siano giusti, accedi invece con una chiave SSH.
Errori che puoi vedere
| Messaggio | Cosa fare |
|---|---|
| Impossibile leggere la chiave SSH in il percorso | Controlla il percorso, oppure scegli di nuovo il file della chiave. |
| Impossibile leggere quella chiave SSH. | Passphrase sbagliata, oppure tipo di chiave non supportato. Sono supportate le chiavi Ed25519, ECDSA e RSA in formato OpenSSH. |
| Il server ha rifiutato le credenziali. | Controlla il nome utente e che questa chiave sia autorizzata sul server. |
| L’agente SSH non ha chiavi da offrire. | Aggiungi la tua chiave con ssh-add, oppure usa una password o un file di chiave. Fai clic su Usa password per passare. |
Grazie, ci aiuta a migliorare questa pagina.