
SFTP ja SSH-avaimet
Kirjaudu SFTP-palvelimille salasanalla, yksityisellä avaintiedostolla (salalauseella tai ilman) tai SSH-agenttisi avaimilla.
Tällä sivulla 4 osiota
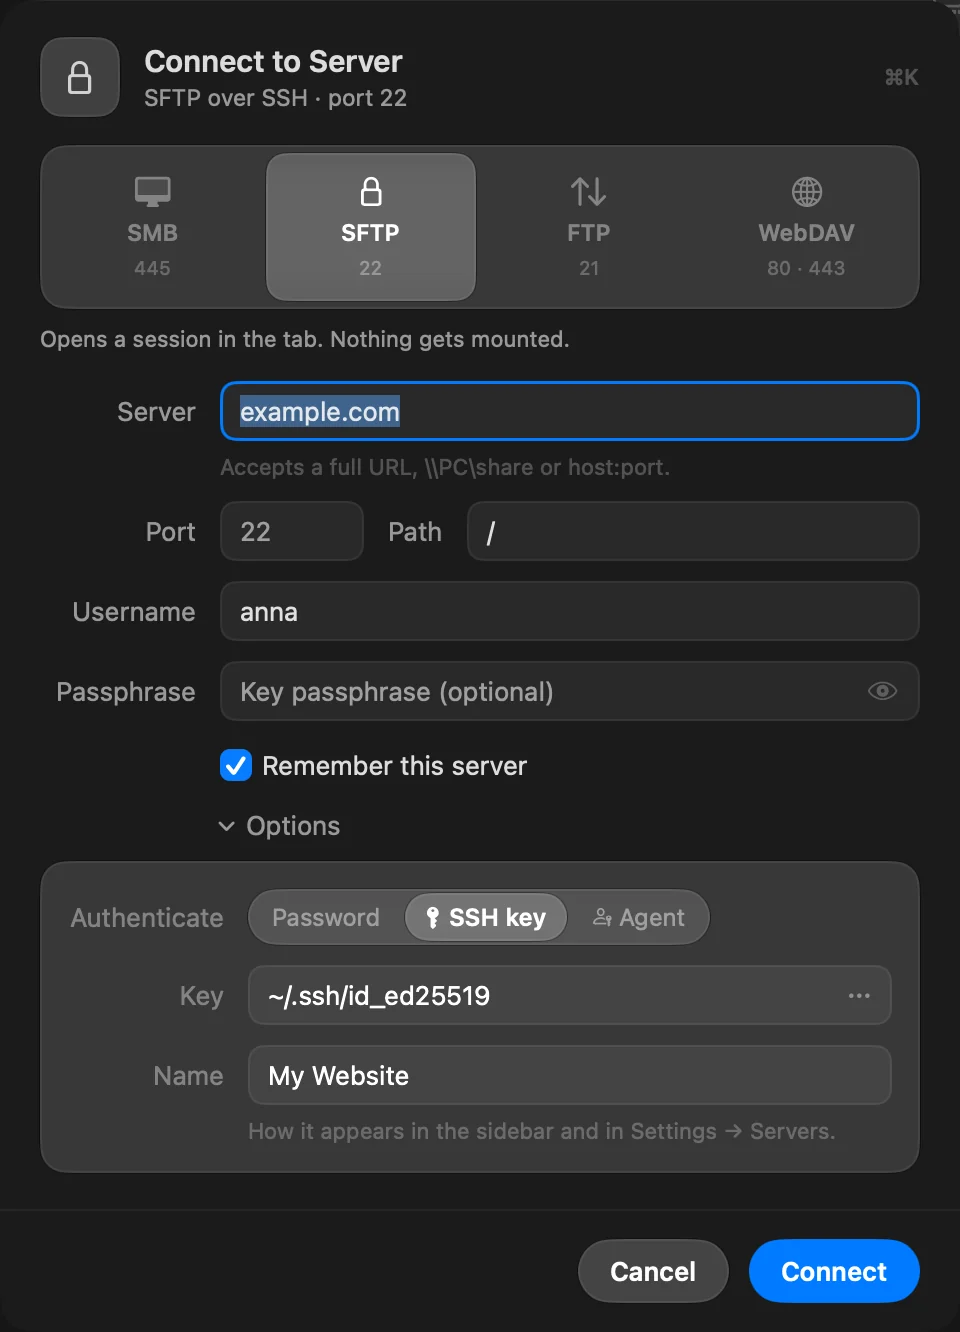
SFTP-palvelimet hyväksyvät kolme tapaa kirjautua. Valitse yksi Yhdistä palvelimeen -arkin kohdasta Valinnat › Todennus tai muokatessasi tallennettua palvelinta.
| Todennus | Mitä DockDuck käyttää | Mitä tallennetaan |
|---|---|---|
| Salasana | Tilin salasanaa. | Salasana, Avainnippuun. |
| SSH-avain | Macillasi olevaa yksityistä avaintiedostoa ja sen salalausetta, jos sellainen on. | Avaimen polku palvelimen kanssa ja salalause Avainnippuun. |
| Agentti | SSH-agenttiisi ladattuja avaimia. | Ei mitään. Salasanaa ei tallenneta. |
Uudet SFTP-palvelimet alkavat kohdassa Asetukset › Palvelimet › SFTP-oletustodennus asetetulla tavalla.
Kirjaudu avaintiedostolla
- Valitse Yhdistä palvelimeen -arkissa SFTP ja avaa sitten Valinnat.
- Aseta Todennus-arvoksi SSH-avain.
- Kirjoita kenttään Avain yksityisen avaimesi polku (esimerkiksi
~/.ssh/id_ed25519) tai napsauta …-painiketta valitaksesi sen. Valitsin avautuu kansioon~/.sshja näyttää kätketyt tiedostot. - Jos avaimella on salalause, kirjoita se kenttään Salalause. Jätä tyhjäksi, jos avaimella ei ole sellaista.
Tuetut avaintiedostot
| Avaintyyppi | Muodot |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), salalauseella tai ilman |
| RSA | OpenSSH, salalauseella tai ilman |
| ECDSA (P-256, P-384, P-521) | OpenSSH, salalauseella tai ilman. Myös vanhempi BEGIN EC PRIVATE KEY -muoto ilman salalausetta |
RSA-avaimet allekirjoittavat ensin SHA-512:lla, joten ne toimivat myös palvelimilla, jotka hylkäävät vanhemmat SHA-1 RSA -allekirjoitukset.
ssh-keygen -t ed25519 -C "you@example.com"Kirjaudu SSH-agentillasi
Aseta Todennus-arvoksi Agentti. DockDuck pyytää agentilta sen avaimet ja tarjoaa ne palvelimelle yksi kerrallaan, enintään kuusi yritystä. Salasana- tai salalausekenttää ei ole: agentti tekee allekirjoituksen.
DockDuck löytää agentin samalla tavalla kuin ssh:
- Jos
~/.ssh/configasettaaIdentityAgent-arvon, DockDuck käyttää kyseistä socketia. Näin salasanahallintojen agentit yleensä on määritetty. - Muuten se käyttää
SSH_AUTH_SOCK-muuttujan agenttia. IdentityAgent nonelaittaa agentin pois päältä.
Agentilla voi olla Ed25519-, ECDSA- (P-256, P-384, P-521) ja RSA-avaimia.
ssh-add ~/.ssh/id_ed25519Salasanat, joita palvelin kysyy vain interaktiivisesti
Jotkin palvelimet hyväksyvät salasanan vain interaktiivisen kyselyn kautta, ei tavallisena salasanana. DockDuck ei voi vastata kyselyyn, ja palvelin ilmoittaa saman hylkäyksen kuin väärästä salasanasta. Jos olet varma, että käyttäjätunnus ja salasana ovat oikein, kirjaudu sen sijaan SSH-avaimella.
Virheet, joita voit nähdä
| Viesti | Mitä tehdä |
|---|---|
| SSH-avainta ei voi lukea polusta ja polku | Tarkista polku tai valitse avaintiedosto uudelleen. |
| SSH-avainta ei voitu lukea. | Väärä salalause tai avaintyyppiä ei tueta. Ed25519-, ECDSA- ja RSA-avaimet OpenSSH-muodossa ovat tuettuja. |
| Palvelin hylkäsi tunnistetiedot. | Tarkista käyttäjätunnus ja että tämä avain on valtuutettu palvelimella. |
| SSH-agentilla ei ole tarjottavia avaimia. | Lisää avaimesi komennolla ssh-add tai käytä salasanaa tai avaintiedostoa. Napsauta Käytä salasanaa vaihtaaksesi. |
Lisää kohdassa Palvelinyhteyksien vianmääritys.
Kiitos, tämä auttaa meitä parantamaan sivua.