
SFTP dengan kunci SSH
Masuk ke server SFTP dengan kata sandi, file kunci privat (dengan atau tanpa frasa sandi), atau kunci di agen SSH Anda.
Di halaman ini 4 bagian
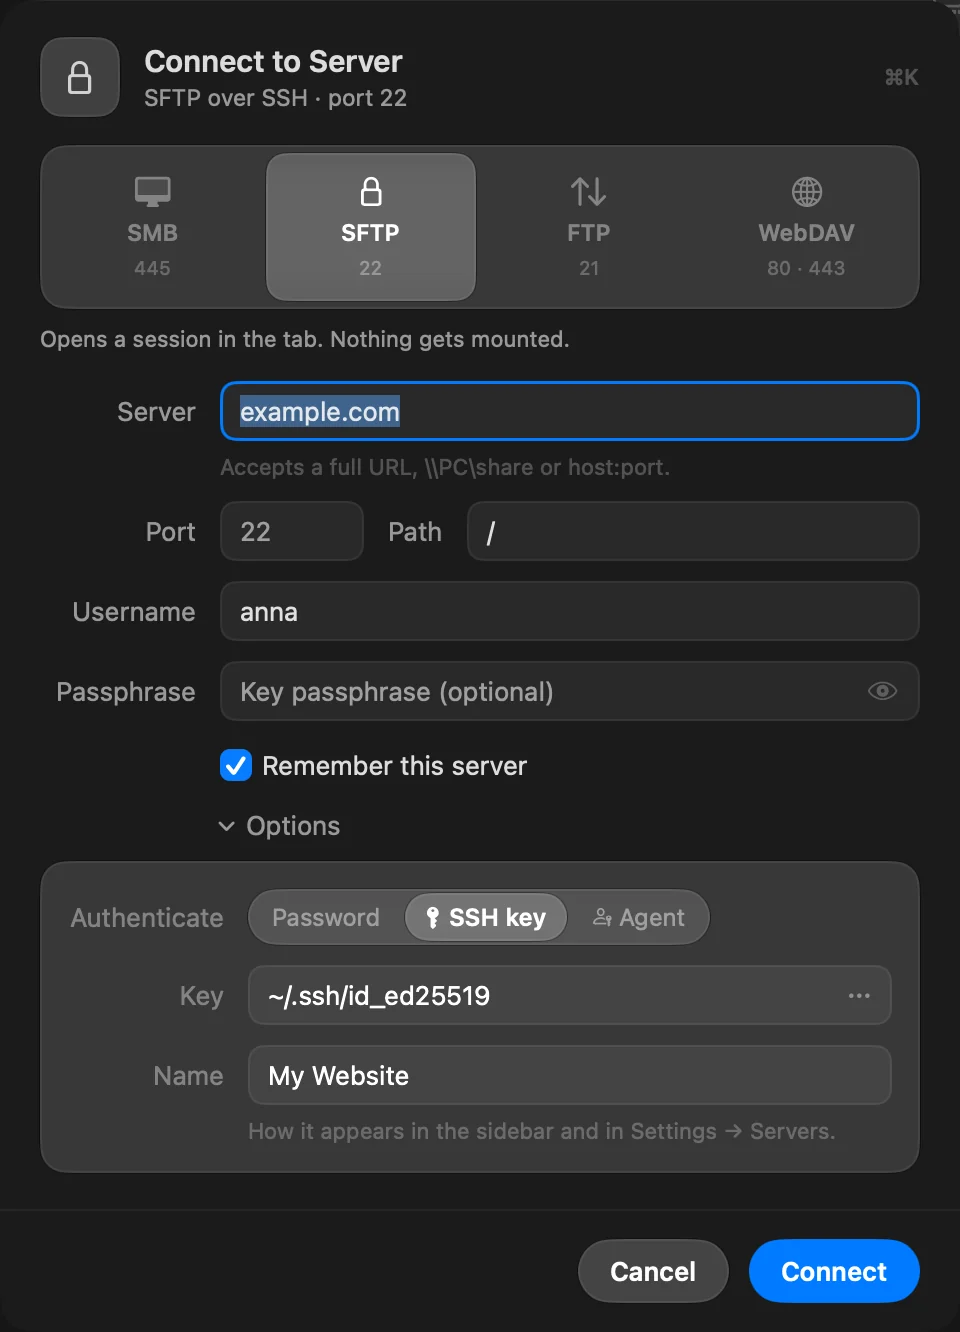
Server SFTP menerima tiga cara masuk. Pilih salah satu di bawah Pilihan › Autentikasi di lembar Sambungkan ke Server, atau saat Anda mengedit server tersimpan.
| Autentikasi | Yang dipakai DockDuck | Yang disimpan |
|---|---|---|
| Kata Sandi | Kata sandi akun. | Kata sandi, di Rantai Kunci. |
| Kunci SSH | File kunci privat di Mac Anda, dan frasa sandinya jika ada. | Jalur kunci bersama server, dan frasa sandi di Rantai Kunci. |
| Agen | Kunci yang dimuat di agen SSH Anda. | Tidak ada. Tidak ada kata sandi yang disimpan. |
Server SFTP baru dimulai dengan metode yang diatur di Pengaturan › Server › Autentikasi SFTP default.
Masuk dengan file kunci
- Di lembar Sambungkan ke Server, pilih SFTP, lalu buka Pilihan.
- Atur Autentikasi ke Kunci SSH.
- Di Kunci, ketik jalur kunci privat Anda (misalnya
~/.ssh/id_ed25519), atau klik tombol … untuk memilihnya. Pemilih terbuka di~/.sshdan menampilkan file tersembunyi. - Jika kunci memiliki frasa sandi, ketik di Frasa sandi. Biarkan kosong jika kunci tidak memilikinya.
File kunci yang didukung
| Jenis kunci | Format |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), dengan atau tanpa frasa sandi |
| RSA | OpenSSH, dengan atau tanpa frasa sandi |
| ECDSA (P-256, P-384, P-521) | OpenSSH, dengan atau tanpa frasa sandi; juga format lama BEGIN EC PRIVATE KEY tanpa frasa sandi |
Kunci RSA menandatangani dengan SHA-512 lebih dulu, jadi juga berfungsi di server yang menolak tanda tangan RSA SHA-1 yang lebih lama.
ssh-keygen -t ed25519 -C "you@example.com"Masuk dengan agen SSH Anda
Atur Autentikasi ke Agen. DockDuck meminta kunci dari agen dan menawarkannya ke server satu per satu, dengan hingga enam percobaan. Tidak ada kolom kata sandi atau frasa sandi: agen yang melakukan penandatanganan.
DockDuck menemukan agen dengan cara yang sama seperti ssh:
- Jika
~/.ssh/configmengaturIdentityAgent, DockDuck memakai soket itu. Beginilah agen dari pengelola kata sandi biasanya disiapkan. - Jika tidak, DockDuck memakai agen di
SSH_AUTH_SOCK. IdentityAgent nonemematikan agen.
Agen dapat menyimpan kunci Ed25519, ECDSA (P-256, P-384, P-521), dan RSA.
ssh-add ~/.ssh/id_ed25519Kata sandi yang hanya diminta server secara interaktif
Beberapa server menerima kata sandi hanya melalui permintaan interaktif, bukan sebagai kata sandi biasa. DockDuck tidak dapat menjawab permintaan itu, dan server melaporkan penolakan yang sama seperti kata sandi yang salah. Jika Anda yakin nama pengguna dan kata sandi benar, masuklah dengan kunci SSH.
Error yang mungkin Anda lihat
| Pesan | Yang perlu dilakukan |
|---|---|
| Tidak dapat membaca kunci SSH di jalur | Periksa jalur, atau pilih file kunci lagi. |
| Tidak dapat membaca kunci SSH itu. | Frasa sandi salah, atau jenis kunci tidak didukung. Kunci Ed25519, ECDSA, dan RSA dalam format OpenSSH didukung. |
| Server menolak kredensial. | Periksa nama pengguna dan bahwa kunci ini diotorisasi di server. |
| Agen SSH tidak memiliki kunci untuk ditawarkan. | Tambahkan kunci Anda dengan ssh-add, atau gunakan kata sandi atau file kunci. Klik Gunakan kata sandi untuk beralih. |
Selengkapnya di Atasi masalah koneksi server.
Terima kasih, ini membantu kami memperbaiki halaman ini.