
SFTP med SSH-nycklar
Logga in på SFTP-servrar med ett lösenord, en privat nyckelfil (med eller utan lösenfras) eller nycklarna i din SSH-agent.
På den här sidan 4 avsnitt
SFTP-servrar godtar tre sätt att logga in. Välj ett under Alternativ › Autentisera i arket Anslut till server, eller när du redigerar en sparad server.
| Autentisera | Vad DockDuck använder | Vad som lagras |
|---|---|---|
| Lösenord | Kontots lösenord. | Lösenordet, i Nyckelhanterare. |
| SSH-nyckel | En privat nyckelfil på din Mac, och dess lösenfras om den har en. | Nyckelns sökväg tillsammans med servern, och lösenfrasen i Nyckelhanterare. |
| Agent | Nycklarna som är inlästa i din SSH-agent. | Ingenting. Inget lösenord lagras. |
Nya SFTP-servrar börjar med metoden som anges i Inställningar › Servrar › Standardautentisering för SFTP.
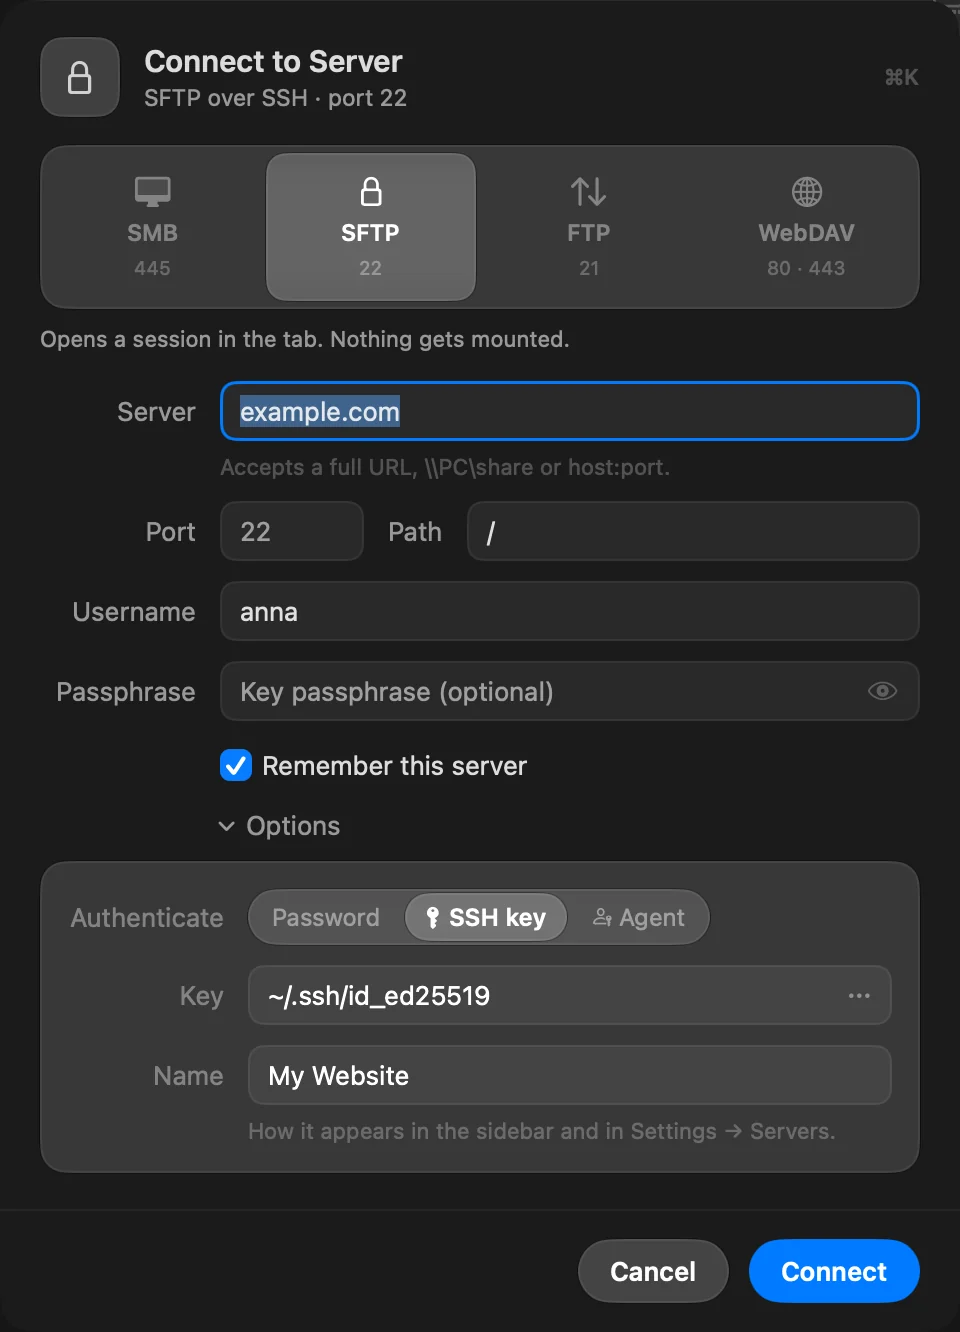
Logga in med en nyckelfil
- I arket Anslut till server väljer du SFTP och öppnar sedan Alternativ.
- Ställ in Autentisera på SSH-nyckel.
- I Nyckel skriver du sökvägen till din privata nyckel (till exempel
~/.ssh/id_ed25519), eller klickar på knappen … för att välja den. Väljaren öppnas i~/.sshoch visar dolda filer. - Om nyckeln har en lösenfras skriver du den i Lösenfras. Lämna det tomt om nyckeln inte har någon.
Nyckelfiler som stöds
| Nyckeltyp | Format |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), med eller utan lösenfras |
| RSA | OpenSSH, med eller utan lösenfras |
| ECDSA (P-256, P-384, P-521) | OpenSSH, med eller utan lösenfras; också det äldre formatet BEGIN EC PRIVATE KEY utan lösenfras |
RSA-nycklar signerar med SHA-512 först, så de fungerar också på servrar som avvisar de äldre SHA-1 RSA-signaturerna.
ssh-keygen -t ed25519 -C "you@example.com"Logga in med din SSH-agent
Ställ in Autentisera på Agent. DockDuck ber agenten om dess nycklar och erbjuder dem till servern en i taget, med upp till sex försök. Det finns inget lösenords- eller lösenfrasfält: agenten sköter signeringen.
DockDuck hittar agenten på samma sätt som ssh gör:
- Om
~/.ssh/configangerIdentityAgentanvänder DockDuck det uttaget. Så brukar agenter från lösenordshanterare vara inställda. - Annars använder det agenten i
SSH_AUTH_SOCK. IdentityAgent nonestänger av agenten.
Agenten kan hålla Ed25519-, ECDSA- (P-256, P-384, P-521) och RSA-nycklar.
ssh-add ~/.ssh/id_ed25519Lösenord som servern bara frågar efter interaktivt
Vissa servrar godtar ett lösenord bara genom en interaktiv fråga, inte som ett vanligt lösenord. DockDuck kan inte svara på den frågan, och servern rapporterar samma avvisning som för ett felaktigt lösenord. Om du är säker på att användarnamnet och lösenordet är rätt loggar du in med en SSH-nyckel i stället.
Fel som du kan se
| Meddelande | Vad du gör |
|---|---|
| Kan inte läsa SSH-nyckeln på sökvägen | Kontrollera sökvägen, eller välj nyckelfilen igen. |
| Det gick inte att läsa den SSH-nyckeln. | Fel lösenfras, eller en nyckeltyp som inte stöds. Ed25519-, ECDSA- och RSA-nycklar i OpenSSH-format stöds. |
| Servern avvisade inloggningsuppgifterna. | Kontrollera användarnamnet och att den här nyckeln är godkänd på servern. |
| SSH-agenten har inga nycklar att erbjuda. | Lägg till din nyckel med ssh-add, eller använd ett lösenord eller en nyckelfil. Klicka på Använd lösenord för att byta. |
Mer i Felsök serveranslutningar.
Tack, det hjälper oss att förbättra sidan.