
SFTP с ключами SSH
Входите на серверы SFTP с паролем, файлом закрытого ключа (с парольной фразой или без неё) или ключами из агента SSH.
На этой странице Разделов: 4
Серверы SFTP принимают три способа входа. Выберите один в разделе Параметры › Проверка подлинности в окне «Подключение к серверу» или при редактировании сохранённого сервера.
| Проверка подлинности | Что использует DockDuck | Что сохраняется |
|---|---|---|
| Пароль | Пароль учётной записи. | Пароль, в Связке ключей. |
| Ключ SSH | Файл закрытого ключа на вашем Mac и его парольную фразу, если она есть. | Путь к ключу вместе с сервером, а парольная фраза в Связке ключей. |
| Агент | Ключи, загруженные в ваш агент SSH. | Ничего. Пароль не сохраняется. |
Новые серверы SFTP начинают со способа, заданного в Настройки › Серверы › Аутентификация SFTP по умолчанию.
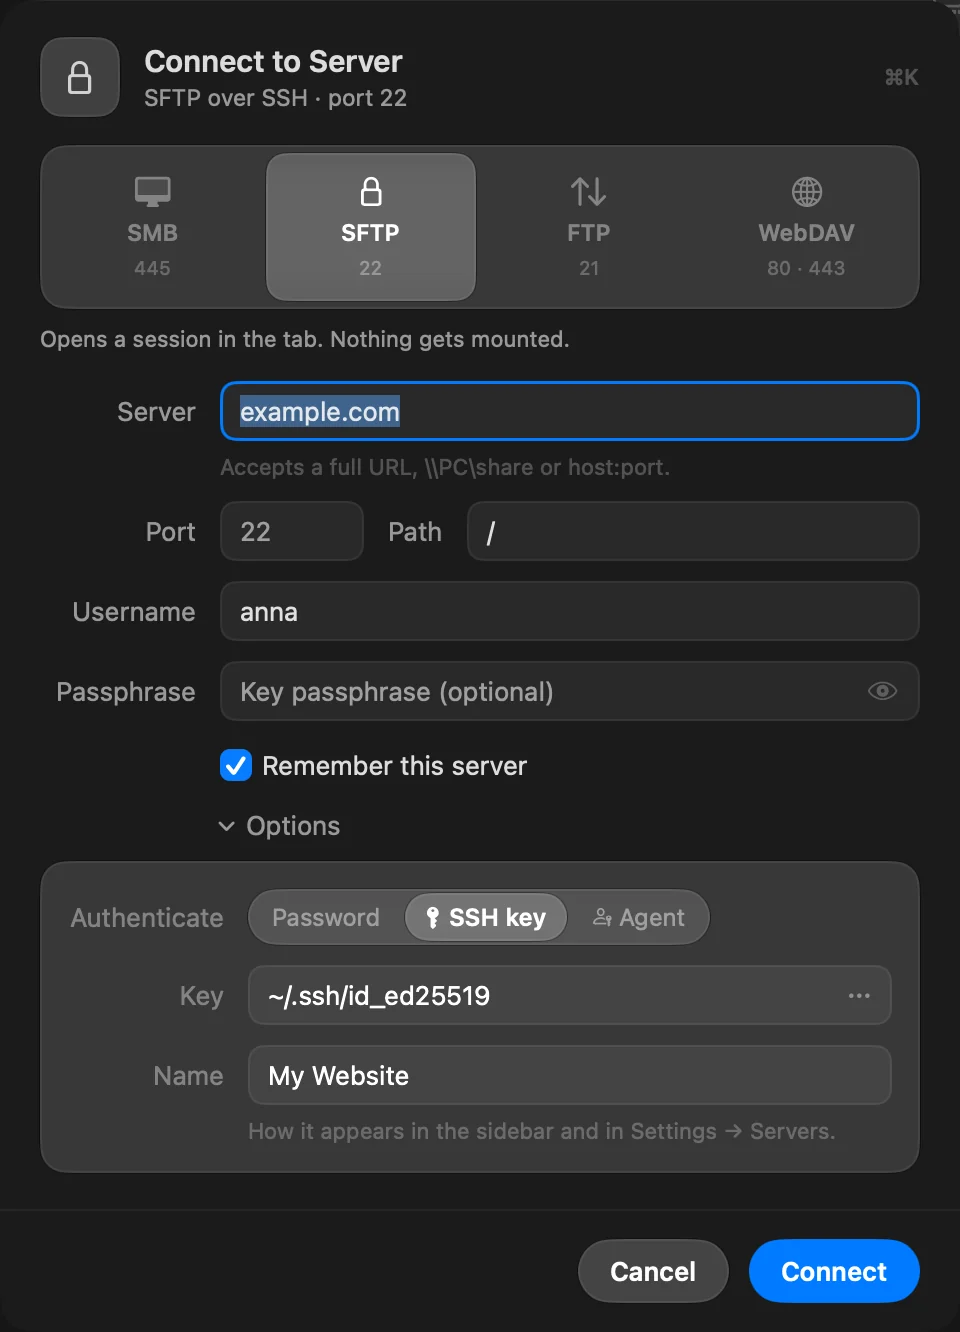
Вход с файлом ключа
- В окне «Подключение к серверу» выберите SFTP, затем откройте Параметры.
- Для Проверка подлинности выберите Ключ SSH.
- В поле Ключ введите путь к вашему закрытому ключу (например,
~/.ssh/id_ed25519) или нажмите кнопку …, чтобы выбрать его. Окно выбора открывается в~/.sshи показывает скрытые файлы. - Если у ключа есть парольная фраза, введите её в поле Парольная фраза. Оставьте поле пустым, если у ключа её нет.
Поддерживаемые файлы ключей
| Тип ключа | Форматы |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), с парольной фразой или без неё |
| RSA | OpenSSH, с парольной фразой или без неё |
| ECDSA (P-256, P-384, P-521) | OpenSSH, с парольной фразой или без неё; также более старый формат BEGIN EC PRIVATE KEY без парольной фразы |
Ключи RSA сначала подписывают с помощью SHA-512, поэтому они работают и на серверах, которые отклоняют более старые подписи RSA с SHA-1.
ssh-keygen -t ed25519 -C "you@example.com"Вход с агентом SSH
Для Проверка подлинности выберите Агент. DockDuck запрашивает у агента его ключи и предлагает их серверу по одному, не более шести попыток. Поля пароля или парольной фразы нет: подписывает агент.
DockDuck находит агент так же, как ssh:
- Если в
~/.ssh/configзаданIdentityAgent, DockDuck использует этот сокет. Так обычно настроены агенты менеджеров паролей. - Иначе он использует агент из
SSH_AUTH_SOCK. IdentityAgent noneвыключает агент.
Агент может хранить ключи Ed25519, ECDSA (P-256, P-384, P-521) и RSA.
ssh-add ~/.ssh/id_ed25519Пароли, которые сервер запрашивает только интерактивно
Некоторые серверы принимают пароль только через интерактивный запрос, а не как обычный пароль. DockDuck не может ответить на этот запрос, а сервер сообщает о том же отказе, что и при неверном пароле. Если вы уверены, что имя пользователя и пароль верны, войдите с ключом SSH.
Ошибки, которые вы можете увидеть
| Сообщение | Что делать |
|---|---|
| Не удаётся прочитать ключ SSH по пути и путь | Проверьте путь или выберите файл ключа заново. |
| Не удалось прочитать этот ключ SSH. | Неверная парольная фраза или неподдерживаемый тип ключа. Поддерживаются ключи Ed25519, ECDSA и RSA в формате OpenSSH. |
| Сервер отклонил учётные данные. | Проверьте имя пользователя и то, что этот ключ разрешён на сервере. |
| У агента SSH нет ключей. | Добавьте ключ командой ssh-add или используйте пароль либо файл ключа. Нажмите Использовать пароль, чтобы переключиться. |
Подробнее в Устранение проблем с подключением к серверам.
Спасибо, это поможет улучшить страницу.