
使用 SSH 金鑰的 SFTP
以密碼、私密金鑰檔案(有或沒有通行密語)或 SSH 代理中的金鑰登入 SFTP 伺服器。
本頁內容 4 個章節
SFTP 伺服器接受三種登入方式。在「連接伺服器」面板中,或編輯已儲存的伺服器時,於選項 › 身分驗證下選擇一種。
| 身分驗證 | DockDuck 使用什麼 | 儲存什麼 |
|---|---|---|
| 密碼 | 帳號的密碼。 | 密碼,存放在鑰匙圈。 |
| SSH 金鑰 | 你 Mac 上的私密金鑰檔案,以及它的通行密語(如果有的話)。 | 金鑰的路徑連同伺服器一起儲存,通行密語則存放在鑰匙圈。 |
| 代理人 | 載入你 SSH 代理中的金鑰。 | 什麼都不儲存。不會儲存密碼。 |
新的 SFTP 伺服器一開始會採用設定 › 伺服器 › 預設 SFTP 認證中設定的方式。
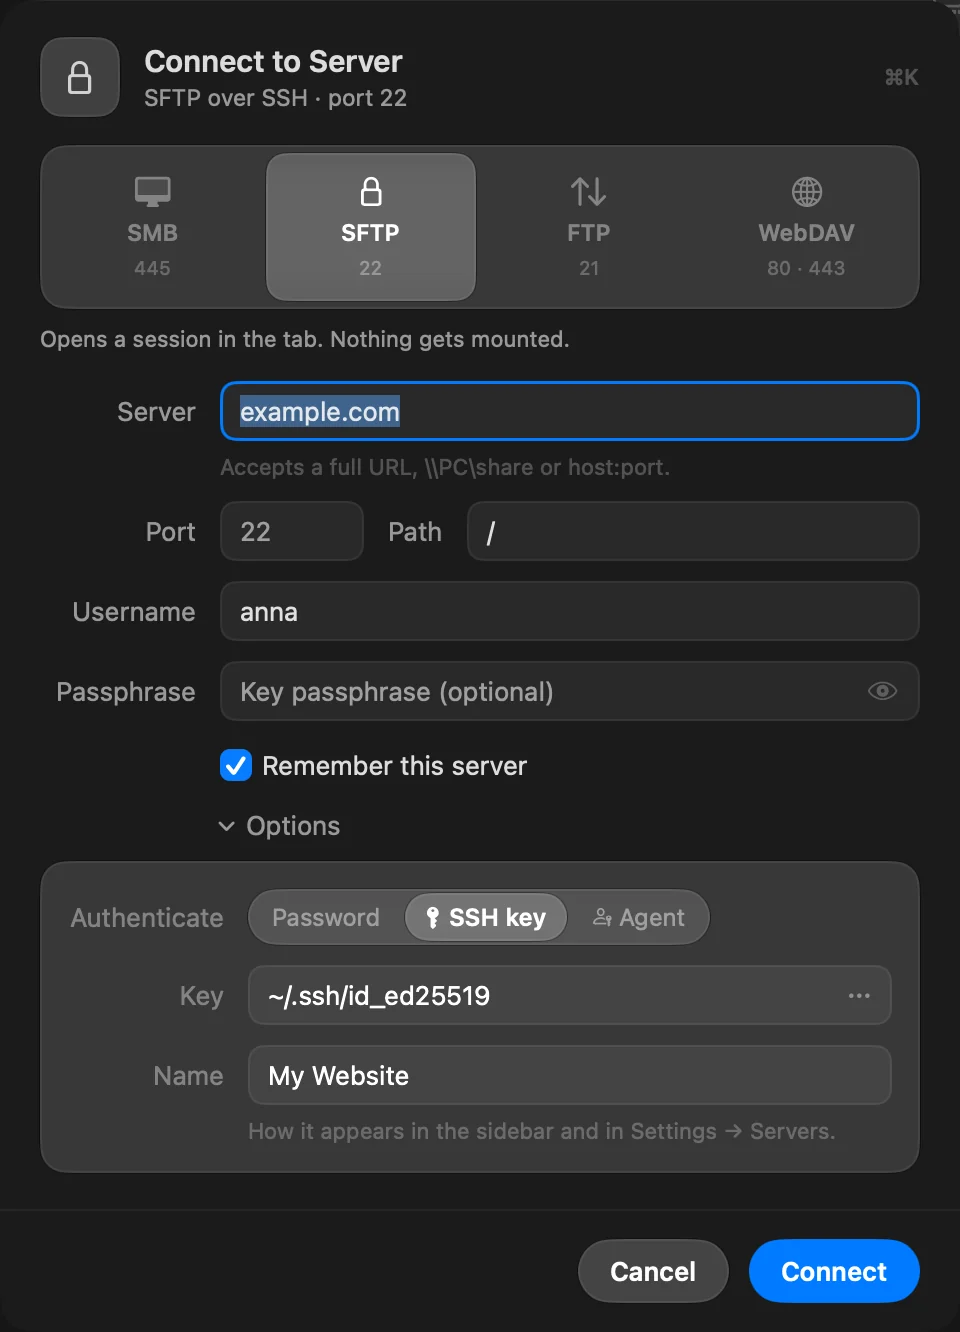
以金鑰檔案登入
- 在「連接伺服器」面板中,選擇 SFTP,然後打開選項。
- 把身分驗證設為 SSH 金鑰。
- 在密鑰中,輸入你的私密金鑰的路徑(例如
~/.ssh/id_ed25519),或點按 … 按鈕來選擇它。選擇器會在~/.ssh中打開,並顯示隱藏檔案。 - 如果金鑰有通行密語,請在通行密語中輸入。如果沒有,請留空。
支援的金鑰檔案
| 金鑰類型 | 格式 |
|---|---|
| Ed25519 | OpenSSH(BEGIN OPENSSH PRIVATE KEY),有或沒有通行密語 |
| RSA | OpenSSH,有或沒有通行密語 |
| ECDSA(P-256、P-384、P-521) | OpenSSH,有或沒有通行密語;也支援較舊的 BEGIN EC PRIVATE KEY 格式(不含通行密語) |
RSA 金鑰會先以 SHA-512 簽署,所以它們在拒絕較舊 SHA-1 RSA 簽章的伺服器上也能運作。
終端機 · 建立 Ed25519 金鑰
ssh-keygen -t ed25519 -C "you@example.com"以你的 SSH 代理登入
把身分驗證設為代理人。DockDuck 會向代理索取它的金鑰,並一次一個提供給伺服器,最多嘗試六次。這裡沒有密碼或通行密語欄位:由代理負責簽署。
DockDuck 尋找代理的方式與 ssh 相同:
- 如果
~/.ssh/config設定了IdentityAgent,DockDuck 會使用該 socket。密碼管理工具的代理通常是這樣設定的。 - 否則它會使用
SSH_AUTH_SOCK中的代理。 IdentityAgent none會關閉代理。
代理可以保存 Ed25519、ECDSA(P-256、P-384、P-521)和 RSA 金鑰。
終端機 · 把你的金鑰加入代理
ssh-add ~/.ssh/id_ed25519伺服器只以互動方式要求的密碼
有些伺服器只透過互動式提示接受密碼,而不是一般的密碼。DockDuck 無法回答該提示,而伺服器會把它回報成與密碼錯誤相同的拒絕。如果你確定使用者名稱和密碼正確,請改用 SSH 金鑰登入。
你可能看到的錯誤
| 訊息 | 該怎麼做 |
|---|---|
| 無法讀取位於該路徑的 SSH 密鑰 | 檢查路徑,或重新選擇金鑰檔案。 |
| 無法讀取該 SSH 密鑰。 | 通行密語錯誤,或金鑰類型不受支援。支援 OpenSSH 格式的 Ed25519、ECDSA 和 RSA 金鑰。 |
| 伺服器拒絕了憑證。 | 檢查使用者名稱,以及這把金鑰是否已在伺服器上獲得授權。 |
| SSH 代理沒有可提供的密鑰。 | 以 ssh-add 加入你的金鑰,或使用密碼或金鑰檔案。點按使用密碼即可切換。 |
更多資訊請見疑難排解伺服器連線。
這個頁面有幫助嗎? 建議修改
謝謝,這有助於我們改進此頁面。
還是沒解決? 請告訴我們你試過什麼。我們會閱讀每一則訊息。