
SSH 키를 사용한 SFTP
암호, 개인 키 파일(암호문 유무와 관계없이), 또는 SSH 에이전트의 키로 SFTP 서버에 로그인합니다.
이 페이지에서 섹션 4개
SFTP 서버는 세 가지 로그인 방법을 지원합니다. 서버에 연결 시트에서 옵션 › 인증으로 하나를 선택하거나, 저장된 서버를 편집할 때 선택합니다.
| 인증 | DockDuck이 사용하는 것 | 저장되는 것 |
|---|---|---|
| 암호 | 계정의 암호. | 암호가 키체인에 저장됩니다. |
| SSH 키 | Mac의 개인 키 파일과, 있다면 그 암호문. | 서버와 함께 키의 경로가, 키체인에 암호문이 저장됩니다. |
| 에이전트 | SSH 에이전트에 로드된 키. | 없음. 암호가 저장되지 않습니다. |
새 SFTP 서버는 설정 › 서버 › 기본 SFTP 인증에서 지정한 방법으로 시작합니다.
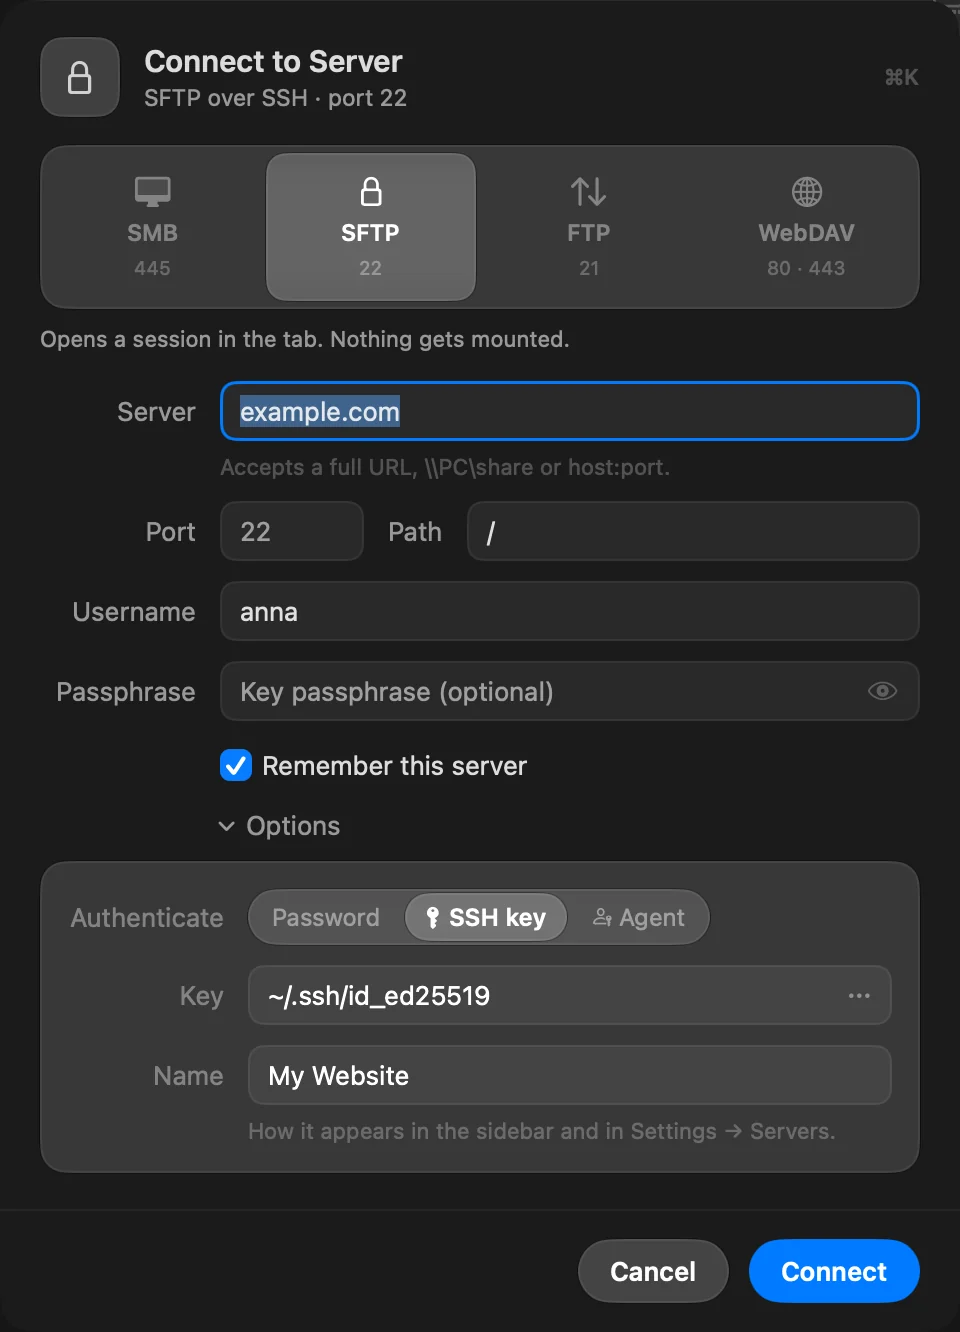
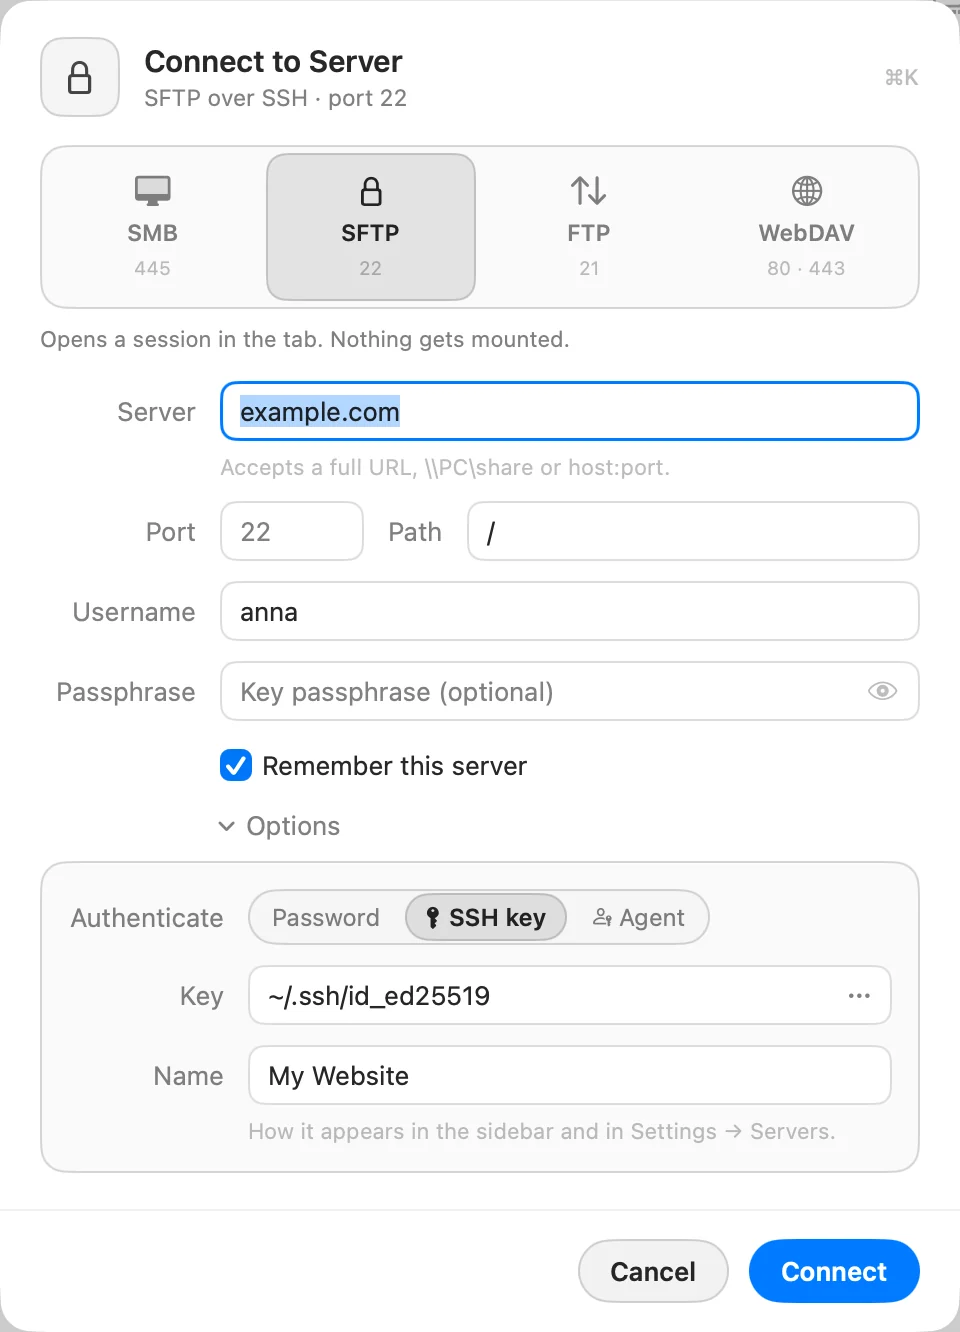
키 파일로 로그인
- 서버에 연결 시트에서 SFTP를 선택한 다음 옵션을 엽니다.
- 인증을 SSH 키로 설정합니다.
- 키에 개인 키의 경로(예:
~/.ssh/id_ed25519)를 입력하거나 … 버튼을 클릭해 선택합니다. 선택 창은~/.ssh에서 열리며 숨겨진 파일을 표시합니다. - 키에 암호문이 있으면 암호문에 입력합니다. 암호문이 없으면 비워 둡니다.
지원하는 키 파일
| 키 유형 | 형식 |
|---|---|
| Ed25519 | OpenSSH(BEGIN OPENSSH PRIVATE KEY), 암호문 유무와 관계없음 |
| RSA | OpenSSH, 암호문 유무와 관계없음 |
| ECDSA (P-256, P-384, P-521) | OpenSSH, 암호문 유무와 관계없음. 암호문이 없는 이전 BEGIN EC PRIVATE KEY 형식도 지원 |
RSA 키는 먼저 SHA-512로 서명하므로 이전의 SHA-1 RSA 서명을 거부하는 서버에서도 작동합니다.
터미널 · Ed25519 키 만들기
ssh-keygen -t ed25519 -C "you@example.com"SSH 에이전트로 로그인
인증을 에이전트로 설정합니다. DockDuck이 에이전트에 키를 요청하고 서버에 하나씩 제시하며 최대 여섯 번 시도합니다. 암호나 암호문 입력란은 없습니다. 서명은 에이전트가 합니다.
DockDuck은 ssh와 같은 방식으로 에이전트를 찾습니다.
~/.ssh/config에서IdentityAgent를 설정했다면 DockDuck은 그 소켓을 사용합니다. 암호 관리자의 에이전트는 보통 이렇게 설정됩니다.- 그렇지 않으면
SSH_AUTH_SOCK의 에이전트를 사용합니다. IdentityAgent none은 에이전트를 끕니다.
에이전트는 Ed25519, ECDSA(P-256, P-384, P-521), RSA 키를 보유할 수 있습니다.
터미널 · 에이전트에 키 추가
ssh-add ~/.ssh/id_ed25519서버가 대화형으로만 요구하는 암호
일부 서버는 일반 암호가 아니라 대화형 프롬프트를 통해서만 암호를 받습니다. DockDuck은 그 프롬프트에 응답할 수 없고, 서버는 잘못된 암호와 같은 거부로 보고합니다. 사용자 이름과 암호가 맞다고 확신한다면 대신 SSH 키로 로그인하십시오.
표시될 수 있는 오류
| 메시지 | 해결 방법 |
|---|---|
| 경로의 SSH 키를 읽을 수 없습니다 | 경로를 확인하거나 키 파일을 다시 선택하십시오. |
| 해당 SSH 키를 읽을 수 없습니다. | 암호문이 잘못되었거나 지원되지 않는 키 유형입니다. OpenSSH 형식의 Ed25519, ECDSA, RSA 키를 지원합니다. |
| 서버가 자격 증명을 거부했습니다. | 사용자 이름을 확인하고 이 키가 서버에서 승인되었는지 확인하십시오. |
| SSH 에이전트에 사용할 수 있는 키가 없습니다. | ssh-add로 키를 추가하거나 암호나 키 파일을 사용하십시오. 암호 사용을 클릭해 전환합니다. |
자세한 내용은 서버 연결 문제 해결을 참고하십시오.
이 페이지가 도움이 되었나요? 수정 제안
감사합니다. 이 페이지를 개선하는 데 도움이 됩니다.
아직 해결되지 않았나요? 시도해 본 내용을 알려 주세요. 모든 메시지를 읽고 있습니다.