
SFTP com chaves SSH
Inicie sessão em servidores SFTP com uma senha, um arquivo de chave privada (com ou sem frase-senha) ou as chaves do seu agente SSH.
Nesta página 4 seções
Os servidores SFTP aceitam três formas de iniciar sessão. Escolha uma em Opções › Autenticar na folha Conectar ao Servidor, ou ao editar um servidor salvo.
| Autenticar | O que o DockDuck usa | O que é armazenado |
|---|---|---|
| Senha | A senha da conta. | A senha, nas Chaves. |
| Chave SSH | Um arquivo de chave privada no seu Mac e a frase-senha dela, se tiver uma. | O caminho da chave com o servidor e a frase-senha nas Chaves. |
| Agente | As chaves carregadas no seu agente SSH. | Nada. Nenhuma senha é armazenada. |
Os novos servidores SFTP começam com o método definido em Ajustes › Servidores › Autenticação SFTP padrão.
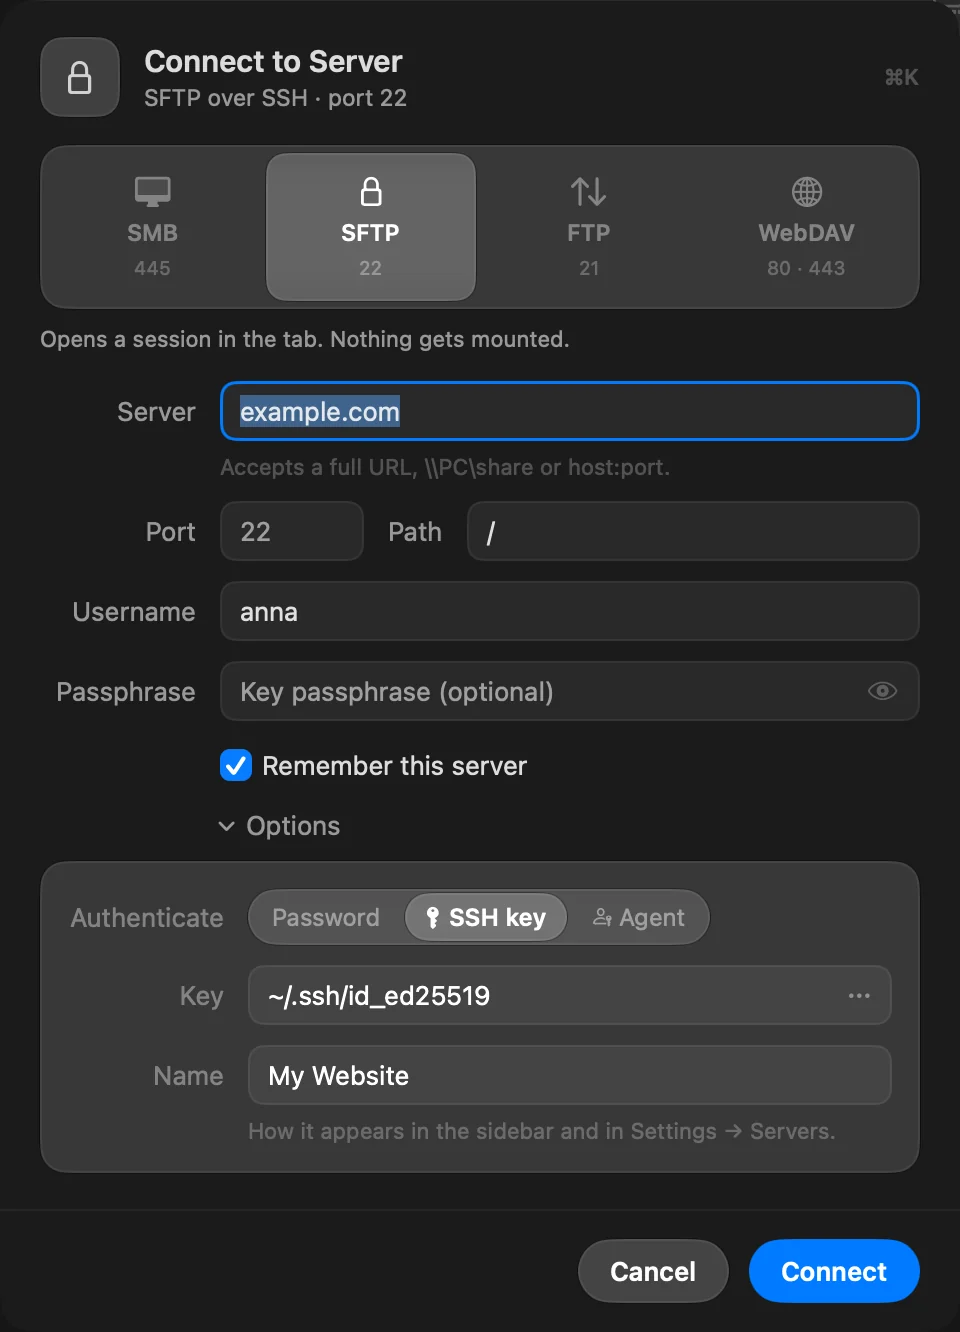
Iniciar sessão com um arquivo de chave
- Na folha Conectar ao Servidor, escolha SFTP e abra Opções.
- Defina Autenticar como Chave SSH.
- Em Chave, digite o caminho da sua chave privada (por exemplo
~/.ssh/id_ed25519), ou clique no botão … para escolhê-la. O seletor abre em~/.sshe mostra arquivos ocultos. - Se a chave tiver uma frase-senha, digite-a em Frase-senha. Deixe vazio se a chave não tiver.
Arquivos de chave aceitos
| Tipo de chave | Formatos |
|---|---|
| Ed25519 | OpenSSH (BEGIN OPENSSH PRIVATE KEY), com ou sem frase-senha |
| RSA | OpenSSH, com ou sem frase-senha |
| ECDSA (P-256, P-384, P-521) | OpenSSH, com ou sem frase-senha; também o formato mais antigo BEGIN EC PRIVATE KEY sem frase-senha |
As chaves RSA assinam primeiro com SHA-512, então também funcionam em servidores que recusam as assinaturas RSA SHA-1 mais antigas.
ssh-keygen -t ed25519 -C "you@example.com"Iniciar sessão com o seu agente SSH
Defina Autenticar como Agente. O DockDuck pede ao agente as chaves dele e as oferece ao servidor uma de cada vez, com até seis tentativas. Não há campo de senha nem de frase-senha: o agente faz a assinatura.
O DockDuck encontra o agente da mesma forma que o ssh:
- Se
~/.ssh/configdefineIdentityAgent, o DockDuck usa esse socket. É assim que os agentes de gerenciadores de senhas costumam ser configurados. - Caso contrário, usa o agente em
SSH_AUTH_SOCK. IdentityAgent nonedesativa o agente.
O agente pode guardar chaves Ed25519, ECDSA (P-256, P-384, P-521) e RSA.
ssh-add ~/.ssh/id_ed25519Senhas que o servidor só pede de forma interativa
Alguns servidores aceitam uma senha somente por uma solicitação interativa, não como uma senha simples. O DockDuck não consegue responder a essa solicitação, e o servidor informa a mesma recusa de uma senha errada. Se você tem certeza de que o nome de usuário e a senha estão certos, inicie sessão com uma chave SSH.
Erros que você pode ver
| Mensagem | O que fazer |
|---|---|
| Não é possível ler a chave SSH em seguido do caminho | Confira o caminho ou escolha o arquivo de chave de novo. |
| Não foi possível ler essa chave SSH. | Frase-senha errada, ou um tipo de chave não aceito. Chaves Ed25519, ECDSA e RSA no formato OpenSSH são aceitas. |
| O servidor recusou as credenciais. | Confira o nome de usuário e se esta chave está autorizada no servidor. |
| O agente SSH não tem chaves para oferecer. | Adicione sua chave com ssh-add, ou use uma senha ou um arquivo de chave. Clique em Usar senha para mudar. |
Obrigado, isso nos ajuda a melhorar esta página.