
使用 SSH 密钥的 SFTP
用密码、私钥文件(带或不带口令)或 SSH 代理中的密钥登录 SFTP 服务器。
本页内容 4 个章节
SFTP 服务器接受三种登录方式。请在“连接服务器”面板的选项 › 身份验证下选择其一,或在编辑已存储的服务器时选择。
| 身份验证 | DockDuck 使用什么 | 存储什么 |
|---|---|---|
| 密码 | 账户的密码。 | 密码,保存在钥匙串中。 |
| SSH 密钥 | 你 Mac 上的私钥文件,以及它的口令(如果有)。 | 密钥的路径与服务器一同保存,口令保存在钥匙串中。 |
| 代理 | 加载到你的 SSH 代理中的密钥。 | 什么都不存储。不存储密码。 |
新的 SFTP 服务器会从设置 › 服务器 › 默认 SFTP 认证中设置的方式开始。
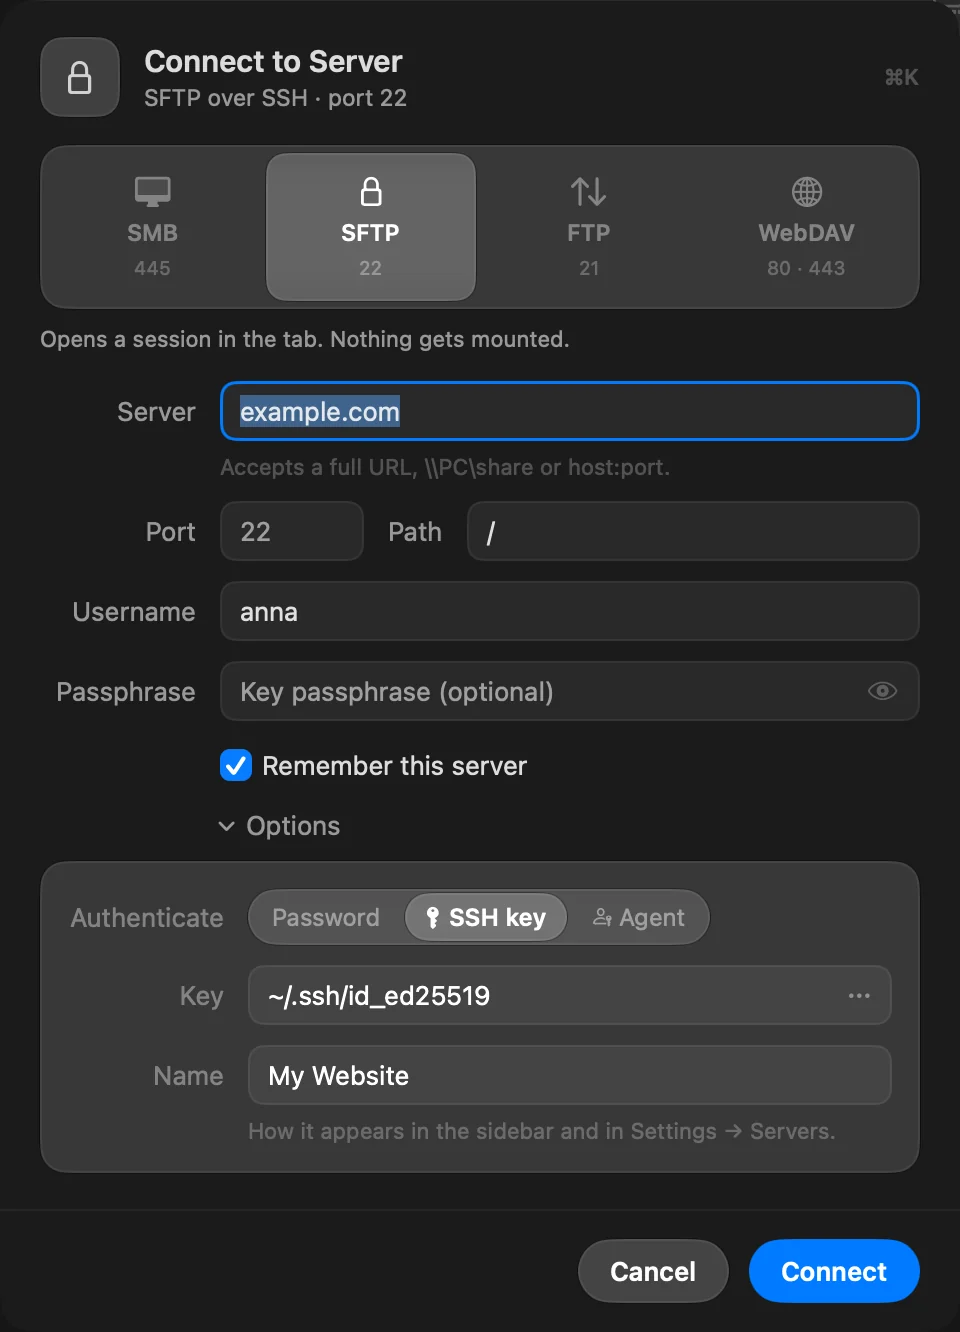
用密钥文件登录
- 在“连接服务器”面板中,选择 SFTP,然后打开选项。
- 将身份验证设为 SSH 密钥。
- 在密钥中,输入你的私钥路径(例如
~/.ssh/id_ed25519),或点按 … 按钮来选取。选取器会在~/.ssh中打开并显示隐藏文件。 - 如果密钥有口令,请在口令中输入。如果密钥没有口令,请留空。
支持的密钥文件
| 密钥类型 | 格式 |
|---|---|
| Ed25519 | OpenSSH(BEGIN OPENSSH PRIVATE KEY),带或不带口令 |
| RSA | OpenSSH,带或不带口令 |
| ECDSA(P-256、P-384、P-521) | OpenSSH,带或不带口令;也支持不带口令的旧版 BEGIN EC PRIVATE KEY 格式 |
RSA 密钥会先使用 SHA-512 签名,因此它们也适用于拒绝旧版 SHA-1 RSA 签名的服务器。
终端 · 创建 Ed25519 密钥
ssh-keygen -t ed25519 -C "you@example.com"用 SSH 代理登录
将身份验证设为代理。DockDuck 会向代理索取它的密钥,并逐个提供给服务器,最多尝试六次。没有密码或口令栏:由代理完成签名。
DockDuck 查找代理的方式与 ssh 相同:
- 如果
~/.ssh/config设置了IdentityAgent,DockDuck 会使用该套接字。密码管理器的代理通常是这样设置的。 - 否则它会使用
SSH_AUTH_SOCK中的代理。 IdentityAgent none会关闭代理。
代理可以保存 Ed25519、ECDSA(P-256、P-384、P-521)和 RSA 密钥。
终端 · 将你的密钥添加到代理
ssh-add ~/.ssh/id_ed25519服务器只以交互方式询问的密码
有些服务器只通过交互式提示接受密码,而不接受普通密码。DockDuck 无法回答该提示,而服务器会将其报告为与密码错误相同的拒绝。如果你确定用户名和密码正确,请改用 SSH 密钥登录。
你可能看到的错误
| 消息 | 怎么办 |
|---|---|
| 无法读取位于该路径的 SSH 密钥。 | 检查路径,或重新选取密钥文件。 |
| 无法读取该 SSH 密钥。 | 口令错误,或密钥类型不受支持。支持 OpenSSH 格式的 Ed25519、ECDSA 和 RSA 密钥。 |
| 服务器拒绝了凭据。 | 检查用户名,以及此密钥是否已在服务器上获得授权。 |
| SSH 代理没有可提供的密钥。 | 用 ssh-add 添加你的密钥,或使用密码或密钥文件。点按使用密码即可切换。 |
更多内容请参阅排查服务器连接问题。
这个页面有帮助吗? 建议修改
谢谢,这有助于我们改进此页面。
仍然没解决? 请告诉我们你尝试过什么。我们会阅读每一条消息。