
钥匙串与签名
DockDuck 在哪里保存密码和信任决定,App 如何签名,以及它如何检查你连接的服务器。
本页内容 5 个章节
DockDuck 将机密信息保存在 macOS 钥匙串中,以经过签名和公证的 App 形式发布,并在信任一个它没见过的服务器之前先询问你。
钥匙串中有什么
| 内容 | 说明 |
|---|---|
| 服务器密码(SFTP、FTP、SMB、WebDAV) | 在设置 → 服务器中打开将密码存储在钥匙串中后保存。绝不会以明文写入磁盘。 |
| 受信任的 SSH 主机密钥 | DockDuck 中你已验证的服务器列表。 |
| 受信任的证书(HTTPS 上的 WebDAV、FTPS) | 你选择信任的证书。 |
| 你的账户会话 | 仅在你的 Mac 解锁时可读取。 |
| 你发送的链接的密钥 | 每个链接一项,仅保存在这台 Mac 上,不会同步。 |
受信任的主机密钥和证书可以保护你免受冒充你服务器的伪造服务器侵害。将它们保存在钥匙串中,意味着其他程序无法悄悄添加伪造的密钥或证书。
签名与公证
DockDuck 使用 Developer ID 证书(团队 T76KXH83DW)签名,并经过 Apple 公证,因此 macOS 可以确认 App 的来源以及它没有被任何人改动过。如果 macOS 曾警告 DockDuck 已损坏或无法验证,请不要打开它。请从 dockduck.app 重新下载。
信任 SSH 服务器
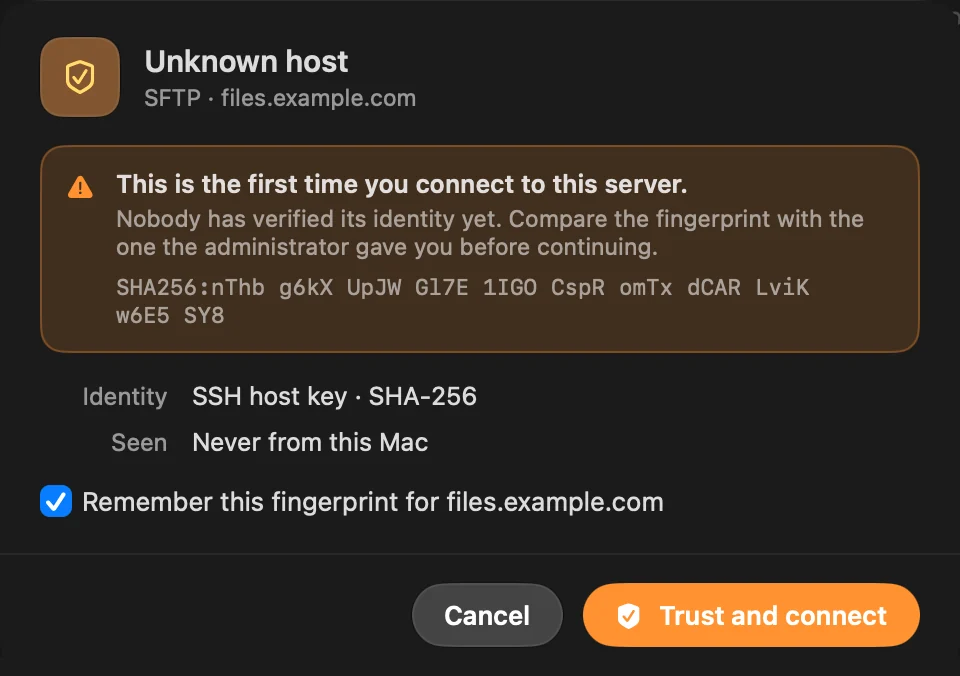
第一次连接到 SFTP 服务器时,DockDuck 会显示服务器的主机密钥指纹,并要求你在连接前进行核对。一旦你信任它,DockDuck 会记住它,不再询问。
信任证书
HTTPS 上的 WebDAV 和 FTPS 以同样的方式检查服务器的证书。如果证书尚未被信任,例如因为它是自签名的,DockDuck 会在连接前询问,并记住你的选择。
普通 FTP 没有加密
当 FTP 设为无加密时,你的用户名、密码和文件名会以可读文本的形式传输。服务器面板会就此向你发出警告。只要服务器支持,请选择 TLS(FTPS),或使用 SFTP。请参阅 FTP。
这个页面有帮助吗? 建议修改
谢谢,这有助于我们改进此页面。
仍然没解决? 请告诉我们你尝试过什么。我们会阅读每一条消息。